1 min de lecture
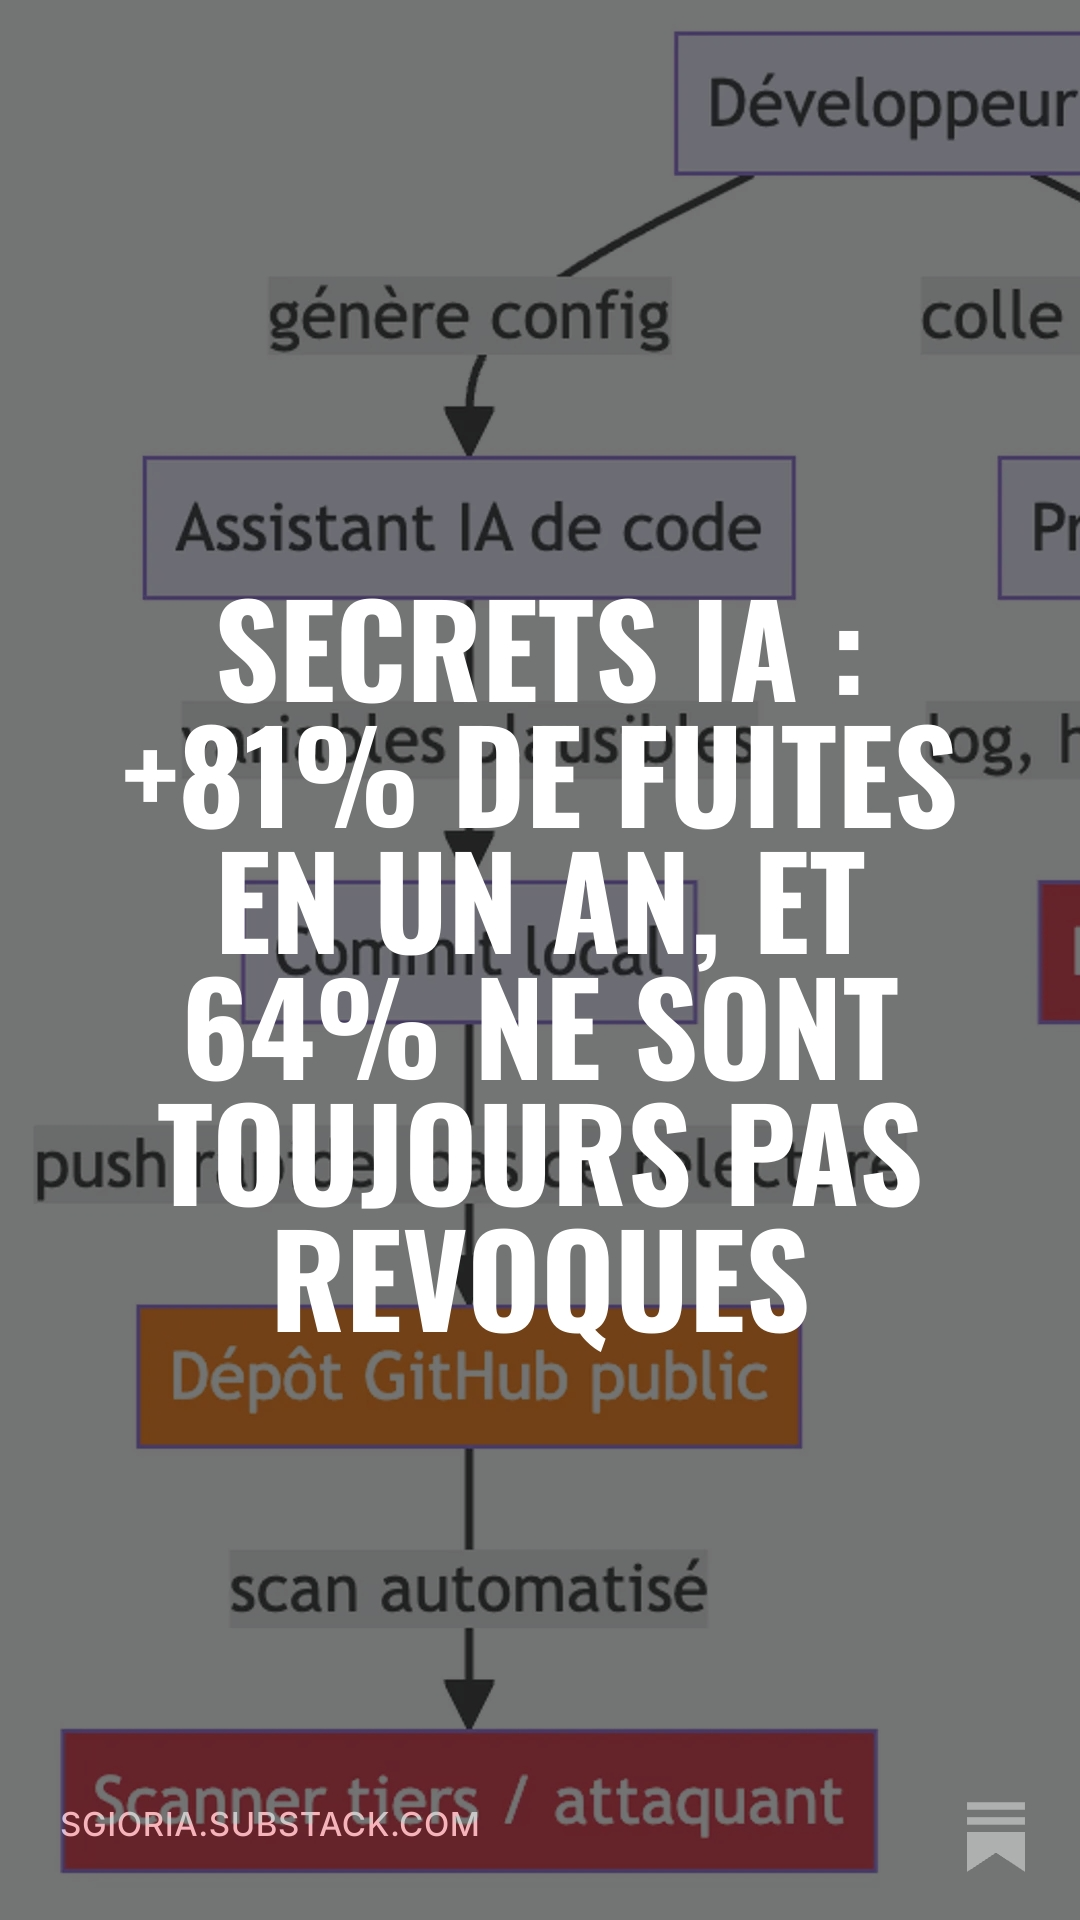
GitGuardian a sorti début 2026 son rapport annuel State of Secrets Sprawl. 28,65 millions de secrets codés en dur poussés sur GitHub public en 2025, +34% sur un an. Record battu, bravo à tous. Mais le chiffre que je retiens est ailleurs : les fuites de secrets liés à des services IA ont grimpé de 81% sur la même période, et sur les 10 catégories de fuites qui croissent le plus vite, 8 tournent autour de l’IA. Un panda qui perd son bambou s’en aperçoit dans la minute. Une organisation qui perd une clé API OpenAI dans un commit public, nettement moins vite.
Ce que je constate
Ce rapport documente une conséquence assez mécanique de l’arrivée des assistants de code dans les équipes, pas un accident d’hygiène passager. GitGuardian le dit noir sur blanc : sur l’année, le taux de fuite de secrets dans du code assisté par IA vaut environ le double du taux de référence GitHub, tous langages confondus. Logique, au fond. On code plus vite, donc on committe plus vite, et entre la génération et le push il ne reste plus grand-chose comme relecture humaine.
Il y a un autre chiffre, et celui-là me travaille bien plus que le 81% : 64% des secrets valides détectés en 2022 n’étaient toujours pas révoqués en 2026. Quatre ans. GitGuardian les a repérés, a notifié dans la plupart des cas, et il ne s’est rien passé. Le blocage se situe côté équipes sécurité, qui n’ont pas de chemin de remédiation viable et répétable quand un secret fuite. On sait détecter, très bien même. Révoquer, c’est visiblement une autre histoire.
Je prolonge ici mon analyse des Non-Human Identities dans les agents IA. L’article NHI parlait gouvernance des identités machine dans les pipelines agentiques ; celui-ci descend d’un cran, sur la matière première : le secret lui-même, sa détection, sa rotation. Le playbook complet est en contenu premium.
Articles lies
Cette semaine : SSHole et la valeur d'erreur prise pour un résultat, et une supply chain 2026 signée partout, vérifiée nulle part
Récap hebdomadaire du 9 au 15 novembre 2026 : SSHole (CVE-2026-123158) lu avec CWE et SEI CERT C, puis le bilan supply chain 2026 en trois volets :...
15/11/2026Supply chain 2026 : le plan complet, des dépendances aux agents de code et au vibe coding
Bilan de supply chain 2026 (volet 3/3) : mitigations par domaine, agents de code et vibe coding, détection et gouvernance, plus questionnaire d'aud...
12/11/2026Supply chain 2026 : produire, vérifier, imposer, six actions pour demain matin
Bilan de supply chain 2026 (volet 2/3) : la grille Produire, Vérifier, Imposer et six actions classées par rapport efficacité/effort, du cooldown d...
10/11/2026Supply chain 2026 : on a signé partout, on a vérifié nulle part
Bilan de supply chain 2026 (volet 1/3) : de Trivy à LiteLLM, les contrôles ont produit des attestations que personne n'a vérifiées. Incidents, deux...
09/11/2026Cette semaine : des logs pris pour des ordres, une gateway IA au KEV, et deux binaires piégés aux identités valides
Récap hebdomadaire du 26 au 28 octobre 2026 : Poisoning the Watchtower et l'injection par les logs, LiteLLM au catalogue KEV, première notification...
01/11/2026