2 min de lecture
~3 minutes
Quatre articles cette semaine, une même faille de vérification. Sur OpenSSH, une valeur d’erreur est prise pour un résultat et un mot de passe de 257 à 1024 octets passe sur un compte verrouillé. Côté supply chain, trois volets pour un constat : en 2026, chaque contrôle a produit son attestation et personne n’a vérifié ce qu’elle disait.
Si un seul sujet doit retenir votre attention, c’est SSHole : OpenSSH a un privsep, une sandbox et du fuzzing, et aucun des trois n’a vu qu’une valeur d’erreur passait pour un résultat.
SSHole : une étoile, 257 caractères
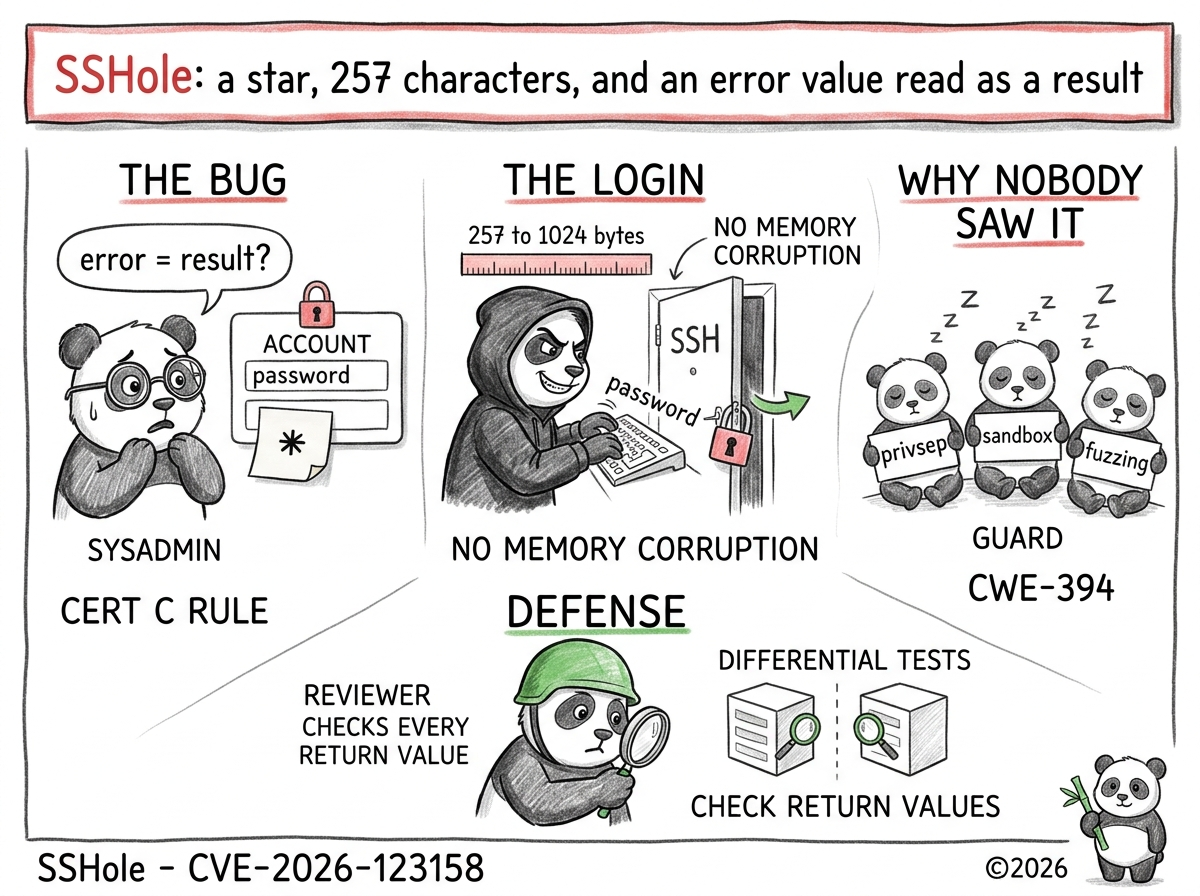
Sur Linux avec musl et sans PAM, un compte dont le mot de passe vaut * acceptait n’importe quel mot de passe de 257 à 1024 octets (CVE-2026-123158). Pas de corruption mémoire, pas de crypto cassée : une valeur d’erreur lue comme un résultat. Je la relis avec CWE et le SEI CERT C, pour comprendre pourquoi privsep, sandbox et fuzzing n’ont rien vu.
Supply chain 2026 : on a signé partout, on a vérifié nulle part
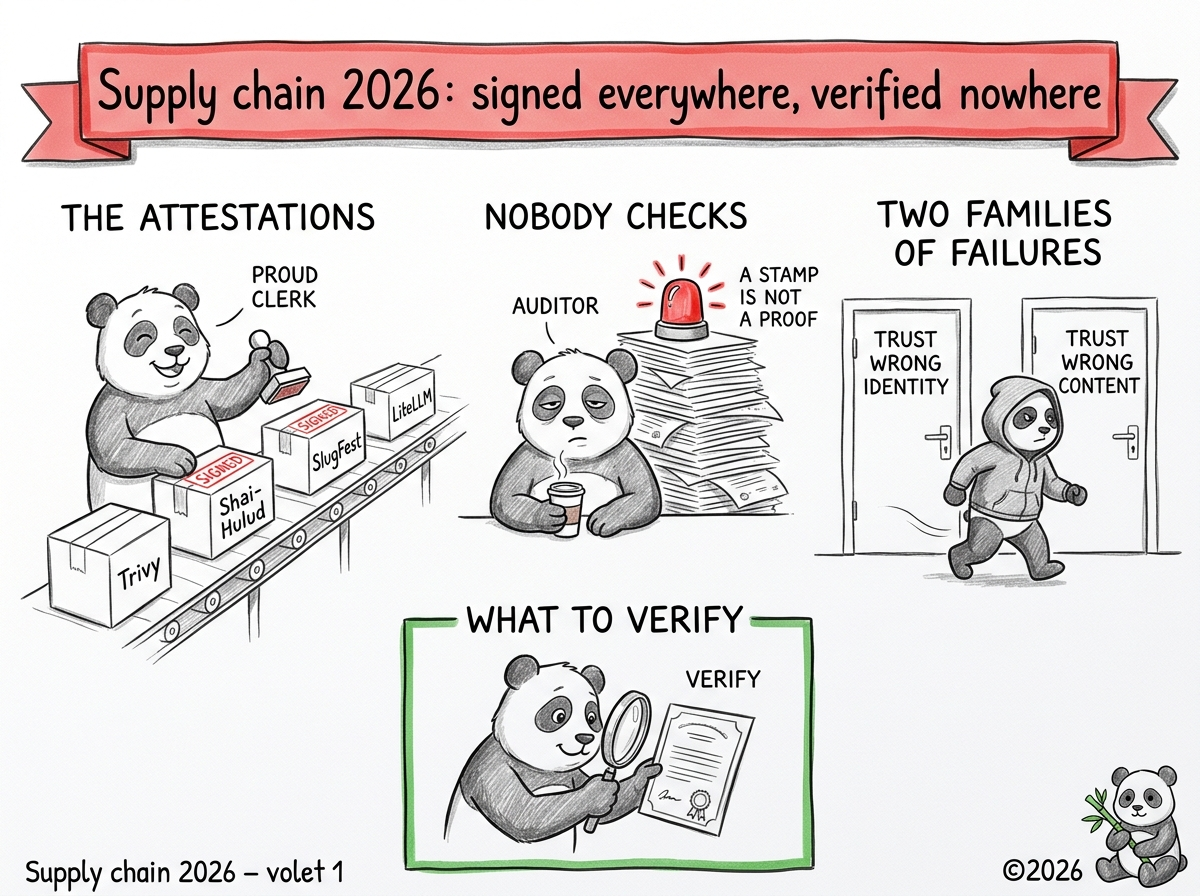
De Trivy en mars à LiteLLM, en passant par Shai-Hulud, SlugFest, Plugin4Shell, Graphalgo et OVHcloud : chaque contrôle a produit son attestation, aucun n’a vérifié ce qu’elle disait. Premier volet d’un bilan volontairement provisoire, l’année n’étant pas finie.
Produire, vérifier, imposer : six actions pour demain matin
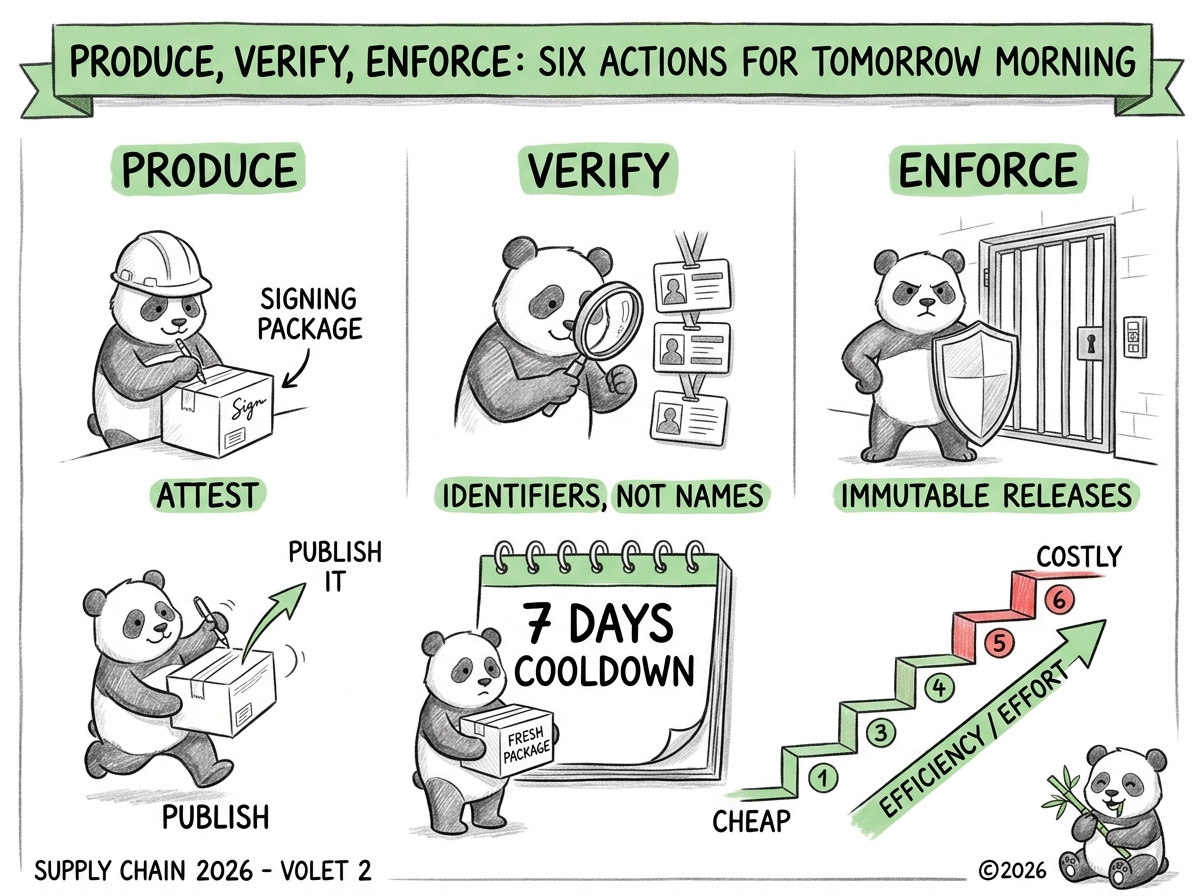
Une grille qui range tout contrôle de supply chain en trois niveaux, puis six actions classées par rapport efficacité/effort, du cooldown de 7 jours aux releases immuables.
Le plan complet, des dépendances aux agents de code et au vibe coding
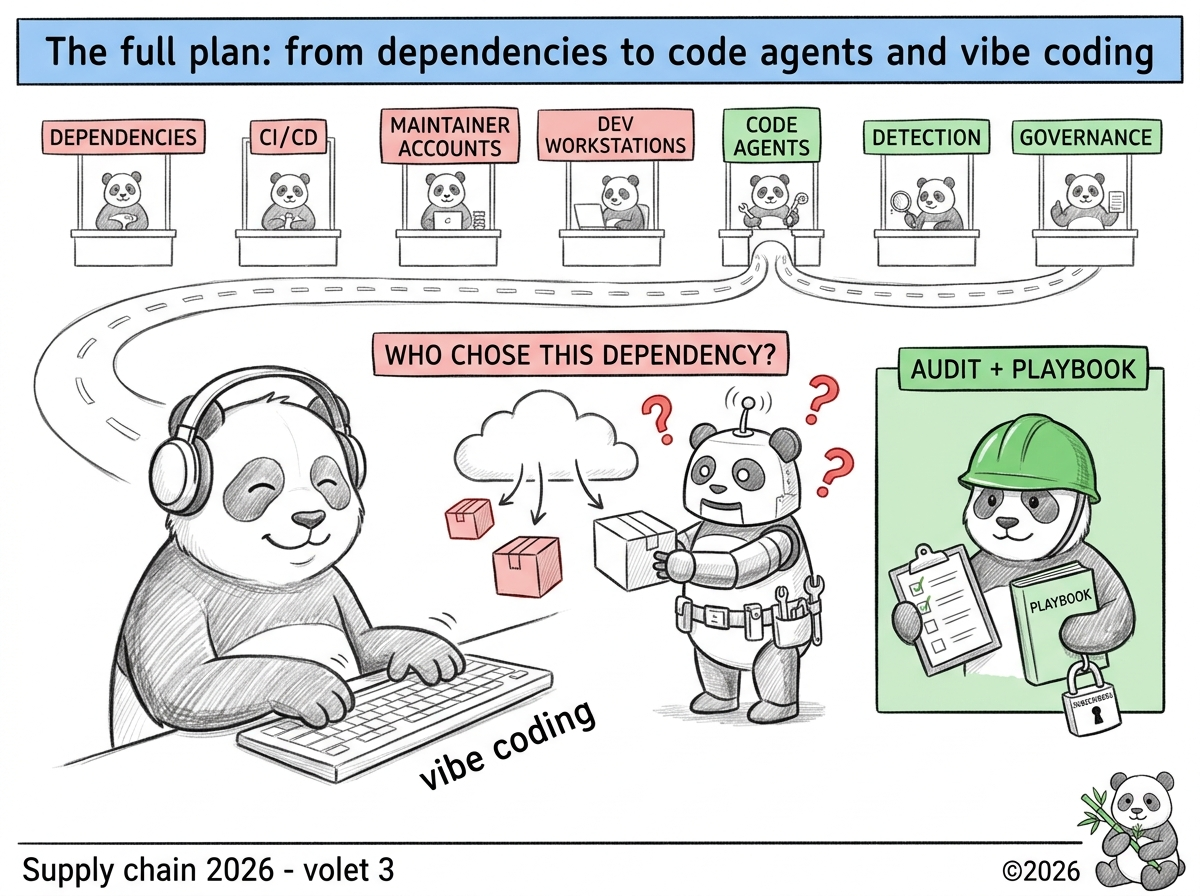
Dépendances, CI/CD, comptes de mainteneurs, postes de développement, agents de code, détection, gouvernance : le tour complet des mitigations pour 2026. Le questionnaire d’audit, les scripts d’audit et le playbook sont réservés aux abonnés.
La semaine prochaine
Quatrième volet de la série supply chain : vous avez épinglé votre serveur MCP, pas ce qu’il exécute. Puis le premier épisode d’une série de sept sur le Just-In-Time dans les agents IA : quand le trousseau complet est confié à quelque chose qui improvise.
Vous voulez former vos équipes à ces sujets (IA/agents, DevSecOps, AppSec, Kubernetes) ? Découvrez mes formations
Ce récap part chaque dimanche dans ma newsletter Substack : abonnez-vous pour le recevoir directement.
À la semaine prochaine, Sébastien
Articles lies
Supply chain 2026 : le plan complet, des dépendances aux agents de code et au vibe coding
Bilan de supply chain 2026 (volet 3/3) : mitigations par domaine, agents de code et vibe coding, détection et gouvernance, plus questionnaire d'aud...
12/11/2026Supply chain 2026 : produire, vérifier, imposer, six actions pour demain matin
Bilan de supply chain 2026 (volet 2/3) : la grille Produire, Vérifier, Imposer et six actions classées par rapport efficacité/effort, du cooldown d...
10/11/2026Supply chain 2026 : on a signé partout, on a vérifié nulle part
Bilan de supply chain 2026 (volet 1/3) : de Trivy à LiteLLM, les contrôles ont produit des attestations que personne n'a vérifiées. Incidents, deux...
09/11/2026SSHole : une étoile, 257 caractères et la leçon de secure coding qu'OpenSSH n'aurait pas dû nous donner
Analyse secure coding de SSHole (CVE-2026-123158, OpenSSH avant 10.6p2) : code fautif et patch, CWE-394, ERR02-C du SEI CERT C, limites de privsep ...
09/11/2026Cette semaine : la VM qui n'est plus une frontière, un standard OWASP pour tenir les agents, et l'humain dans la boucle réduit à un return True
Récap hebdomadaire du 1er au 7 novembre 2026 : évasions de VM QEMU/KVM par un agent offensif, OWASP Agent Control Standard, 8 257 messages d'affili...
08/11/2026