5 min de lecture
~7 minutes
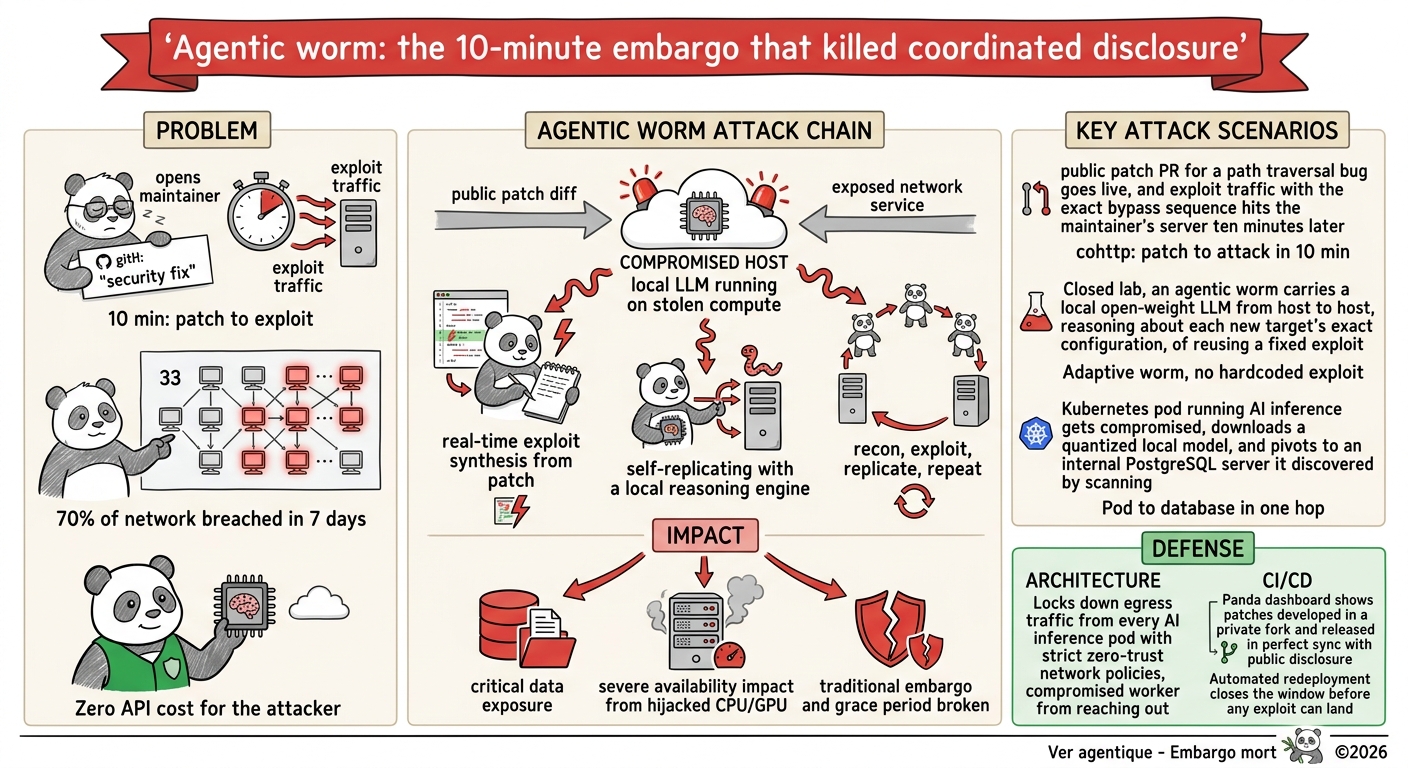
Un papier de recherche de l’Université de Toronto mesure 61,8 % de machines compromises par un ver adaptatif autonome utilisant des LLM locaux. En parallèle, sur le projet cohttp, dix minutes séparent l’ouverture publique d’un correctif et les premières attaques dans la nature. Le modèle traditionnel de l’embargo et du délai de grâce est mort.
La convergence entre la rapidité de génération d’exploit par les LLM et l’autonomie de propagation des agents détruit le postulat sur lequel repose toute la gestion moderne des vulnérabilités : le temps de réaction.
Deux lectures qui ont fini dans la même pile
Je lis beaucoup de recherche académique en Cybersécurité/IA/Agentique car ca apporte de belles perspectives sur l’avenir et sur l’application des principes actuels sans IA a l’IA…. . Une bonne partie de ces papiers reste dans un coin de ma tête pendant quelque temps avant de servir à quoi que ce soit d’opérationnel. Mais cette semaine, deux publications indépendantes ont percuté ma pile de lecture avec une violence rare : un ver informatique adaptatif piloté par LLM d’un côté, et une réalité de production chronométrée de l’autre.
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Ces deux publications racontent la même histoire : celle d’un effondrement dramatique des fenêtres temporelles de la défense.
Pourquoi est-ce important ?
Jusqu’à présent, la défense reposait sur une asymétrie temporelle confortable. Quand une faille est découverte, les processus de Coordinated Vulnerability Disclosure (CVD) permettent aux mainteneurs de travailler sous embargo. Une fois le correctif publié, le défenseur s’accorde un « délai de grâce » (quelques jours à plusieurs semaines) pour appliquer le patch, en estimant que l’attaquant a besoin de temps pour faire de l’ingénierie inverse, écrire un exploit fiable, puis l’industrialiser.
Ce paradigme est mort.
En 2026, la vitesse de synthèse des LLM rend l’écriture d’exploit quasi instantanée, tandis que les agents IA autonomes permettent de distribuer cette prise de décision sur le réseau. Ce que ces publications démontrent, c’est que :
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Note du PandaRédacteur : Un panda met environ vingt minutes à choisir sa pousse de bambou préférée. Aujourd’hui, un agent IA met moins d’une minute à transformer un commit de correctif brut en un exploit fonctionnel contre votre serveur de production. Et contrairement au panda, l’agent ne dort pas après avoir mangé.
Vecteurs d’Attaque & Fonctionnement
1. La génération d’exploit en temps réel
L’incident sur la bibliothèque cohttp (v6.3.0) illustre parfaitement ce vecteur d’attaque. La vulnérabilité (Path Traversal) a été corrigée via une PR publique. En analysant le diff de code, n’importe quel LLM moderne est capable de déduire immédiatement la nature de la faille et de générer l’exploit correspondant.
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
2. La propagation adaptative par LLM local
La recherche de l’Université de Toronto franchit une étape supplémentaire en combinant cette capacité d’exploitation avec la réplication. Contrairement aux vers classiques qui transportent une liste fixe d’exploits figés (comme WannaCry avec son exploit EternalBlue), le ver agentique transporte un LLM local open-weight exécuté directement sur les ressources de la machine compromise (si elle dispose de GPU, ou via des inférences CPU optimisées).
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Impact potentiel
Face à cette combinaison, l’impact pour les entreprises est dévastateur. Voici une matrice de profil de risque d’une infection par ver adaptatif dans un environnement d’entreprise moderne :
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Exemple Concret : Chronologie d’une infection en boucle fermée
Visualisons comment se déroule cette attaque en pratique, étape par étape, au sein d’un cluster d’entreprise :
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Comment se protéger / Mitigations
Pour faire face à cette nouvelle réalité, la posture défensive traditionnelle (attendre le rapport mensuel de scan de vulnérabilités pour patcher) doit être abandonnée immédiatement. Je préconise deux lignes d’action claires :
Pour les mainteneurs de projets
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Pour les architectes et équipes SecOps
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
À retenir
- L’embargo de sécurité traditionnel est mort : La publication publique d’une PR de correctif déclenche des scans et des exploitations automatiques générées par IA en moins de dix minutes (comme l’a prouvé l’incident
cohttp). - Les vers agentiques sont une réalité opérationnelle : Ils utilisent des LLM locaux pour analyser de manière autonome leur cible et concevoir des scripts d’exploitation sur-mesure au runtime, sans coût d’API cloud pour l’attaquant.
- L’asymétrie temporelle s’est inversée : La défense ne peut plus compter sur un délai de grâce pour patcher. La sécurité doit être assurée au runtime par une isolation réseau impitoyable et une détection comportementale continue.
Quelques références pour aller plus loin
- Anil Madhavapeddy, Mainteneur de cohttp : Incident cohttp#1145 Path Traversal (août 2026).
- CleverHans Lab (Université de Toronto), Vector Institute, Université de Cambridge : « AI Agents Enable Adaptive Computer Worms » (juin 2026).
- Ressources internes : OWASP Top 10 LLM et Introduction à MAESTRO (CSA).