1 min de lecture
Trois vendors, trois CVE, un seul défaut de conception : le runtime qui reçoit un bloc ressemblant à un appel d’outil généré par un modèle le traite comme faisant autorité, sans jamais vérifier qu’un modèle a réellement parlé.
Le bug n’est pas dans le modèle, il est dans le runtime
Je constate que la quasi-totalité des discours sur la sécurité des agents IA tourne autour du modèle : le convaincre de désobéir, le piéger avec une injection de prompt. CoreBreak ignore complètement cette couche. Les chercheurs n’ont pas eu besoin de persuader un modèle de quoi que ce soit.
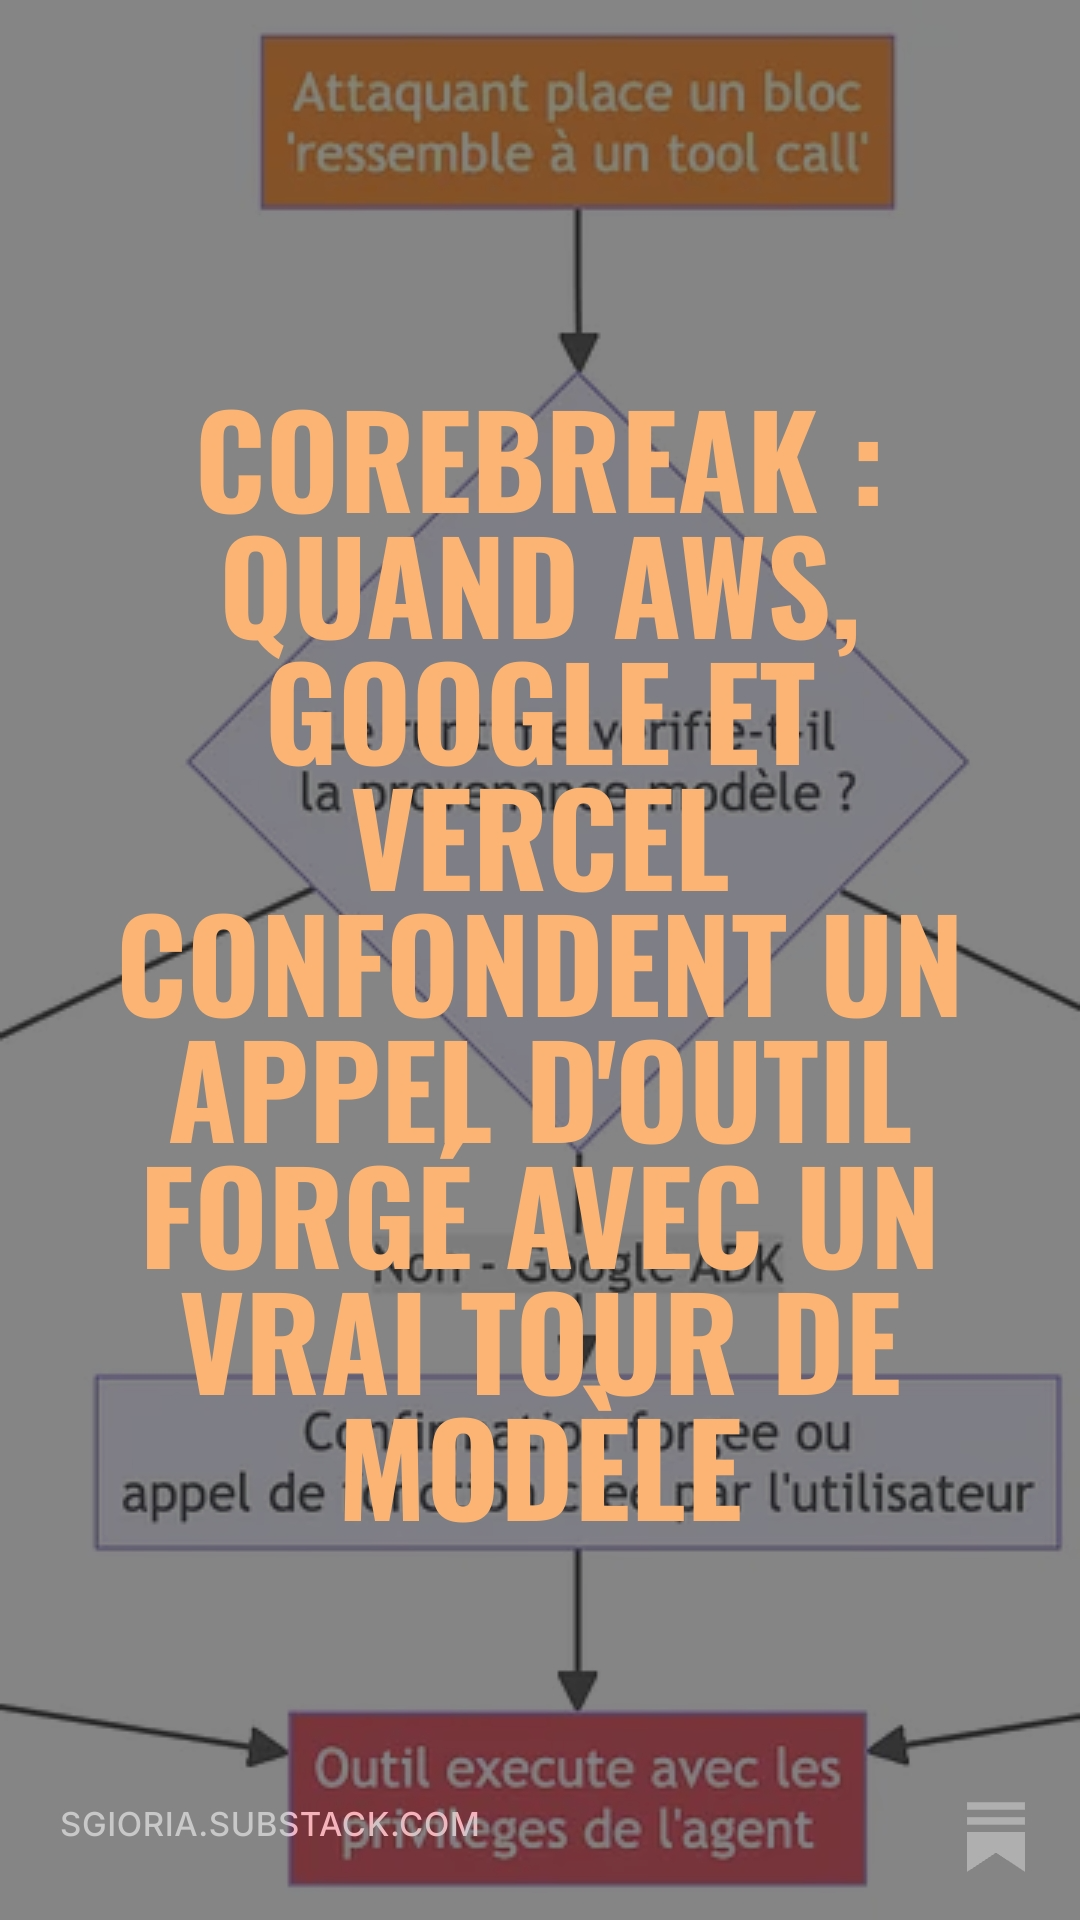
Le principe est le même sur les trois produits touchés : un attaquant place un bloc de contenu qui ressemble à un appel d’outil, et le runtime l’exécute directement, sans consulter le modèle pour confirmer que c’est bien lui qui l’a demandé.
Note du PandaRedacteur : on a passé deux ans à construire des garde-fous pour empêcher le modèle de sortir du cadre. Personne n’avait vérifié si le cadre lui-même vérifiait qui parle.
AWS Bedrock AgentCore (CVE-2026-18830, CVSS 8.6) laissait un utilisateur authentifié glisser un bloc d’utilisation d’outil dans le message final d’une requête InvokeHarness ; la boucle d’événements l’exécutait sans repasser par le modèle. Chez Google ADK for Python (CVE-2026-18236, CVSS 9.3, la plus sévère des trois), deux chemins distincts permettaient de forger une confirmation d’action ou de faire accepter un appel de fonction entièrement créé par l’utilisateur. Vercel AI SDK (CVE-2026-64650/64651, CVSS 6.3) s’en tire avec le score le plus bas : le relais faisait confiance aux chemins de process contenant des scripts d’aide approuvés, mais ça exige déjà du code malveillant tournant dans le bac à sable.
Articles lies
JIT et agents IA : vous avez donné un trousseau complet à quelque chose qui improvise
JIT et agents IA, volet 1/7 : les trois sens du sigle, une taxonomie à quatre axes, pourquoi l'agent casse le modèle IAM, STRIDE, impact, six vecte...
17/11/2026Supply chain 2026 : le plan complet, des dépendances aux agents de code et au vibe coding
Bilan de supply chain 2026 (volet 3/3) : mitigations par domaine, agents de code et vibe coding, détection et gouvernance, plus questionnaire d'aud...
12/11/2026Cette semaine : la VM qui n'est plus une frontière, un standard OWASP pour tenir les agents, et l'humain dans la boucle réduit à un return True
Récap hebdomadaire du 1er au 7 novembre 2026 : évasions de VM QEMU/KVM par un agent offensif, OWASP Agent Control Standard, 8 257 messages d'affili...
08/11/2026Exécuté par l'agent, approuvé par l'humain : 8 257 messages d'affiliés ransomware racontent l'intrusion assistée
Analyse de l'infrastructure exposée d'affiliés INC et The Gentlemen (SOCRadar, octobre 2026) : OpenCode, Phantom, contournement des refus, accès in...
05/11/2026OWASP Agent Control Standard : un standard pour contrôler les agents à l'exécution
Analyse de l'OWASP Agent Control Standard (ACS) v0.1.0 : hooks, Guardian Agent, trace OpenTelemetry/OCSF, AgBOM. Ce qu'il apporte, ce qu'il ne gara...
04/11/2026