5 min de lecture
~8 minutes
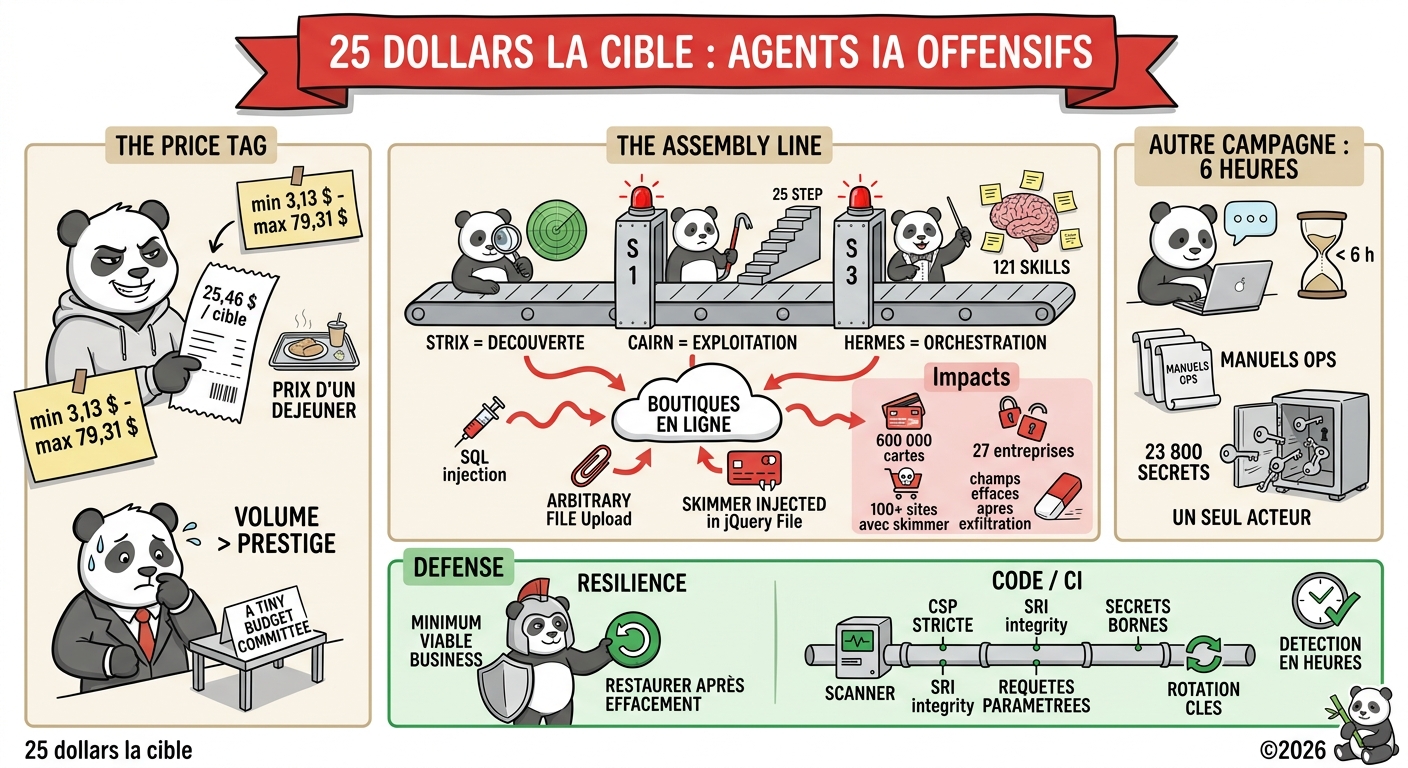
Gambit Security a documenté une campagne où trois outils open source d’agents IA ont compromis au moins 27 entreprises pour 25 dollars la cible en moyenne, volé plus de 600 000 cartes bancaires et semé des skimmers sur plus de 100 sites. Quelques jours plus tôt, Google décrivait une campagne d’identifiants montée en moins de six heures.
Le prix d’une intrusion : 25,46 dollars
Sur 101 analyses terminées, le coût moyen d’une cible est de 25,46 dollars. La moins chère a coûté 3,13 dollars, la plus chère 79,31.
Ce chiffre en dit plus que n’importe quelle démonstration de force. Une intrusion facturée au prix d’un déjeuner ne se rentabilise plus par le choix de cibles prestigieuses mais par le volume, et le volume, un agent le fournit.
Les faits, d’abord. Gambit suit depuis juillet 2026 un acteur motivé par l’argent qui a attaqué des centaines de boutiques en ligne. Au moins 27 entreprises sont confirmées compromises, avec 105 projets d’attaque lancés rien que du 10 au 15 septembre. Plus de 600 000 enregistrements de cartes bancaires ont été exfiltrés de deux entreprises, et au moins 119 sites portent un skimmer. Parmi les victimes : un groupe hôtelier du Fortune 500, une grande compagnie aérienne américaine, un distributeur de fournitures industrielles et un détaillant de mode.
Trois outils open source, une chaîne de montage
Rien de ce qui suit n’est propriétaire ni secret. Ce sont des projets open source, utilisables légitimement (c’est le cas de Strix, Cairn et Hermes).
| Outil | Rôle dans la campagne | Chiffres relevés par Gambit |
|---|---|---|
| Strix | Découverte : scanne et produit des rapports de vulnérabilités transmis à l'étape suivante | 146 exécutions en mode approfondi du 23 au 31 août, 138 hôtes, 633 heures de scan en 195 heures d'horloge ; modèles GLM 5.2 puis DeepSeek v4 Pro |
| Cairn | Exploitation : reçoit un domaine et un objectif (shell, accès admin) et travaille des heures jusqu'à y arriver, échouer ou être arrêté | Chaînes documentées jusqu'à 25 étapes ; modèle DeepSeek v4.1 Flash |
| Hermes | Orchestration : agent à mémoire persistante qui écrit et modifie lui-même ses skills, piloté par un opérateur | Persona « SOUL, Red Team Operator », 121 skills dont 78 offensifs ; 1 951 prompts sur 260 sessions, des ordres brefs en chinois ; Opus 4.6 via OpenRouter |
L’opérateur s’est appuyé sur un service de classement de trafic web pour trier les hôtes trouvés par Strix, en privilégiant les sites avec des logiciel dévelopés sur mesure (en tout cas pas du shopify, wordpress ou autre), probablement plus fragiles. Il a ensuite lâché Cairn dessus.
L’accès initial à la compromission prend généralement moins d’une journée, souvent quelques heures. La fenêtre de remédiation des organisations, elle, se compte en semaines.
Note du PandaRedacteur : selon Gambit, l’opérateur tournait sur Opus 4.6 via OpenRouter, après des refus de modèles plus récents. Les refus fonctionnent donc un peu, tant que l’ancienne version reste au catalogue.
Un détail fait sourire jaune. Dans un fichier de skill de Hermes figure l’instruction : «
After extracting and downloading all card data, wipe the source fields in batches». Effacer les champs source après exfiltration : des détaillants ont subi des perturbations opérationnelles, parce que l’agent faisait le ménage chez eux. Le nettoyage automatisé est aussi un effet de bord que votre plan de continuité ne prévoit probablement pas.
Autre campagne, autre ordre de grandeur
Le 8 septembre, The Hacker News relayait une observation du Google Threat Intelligence Group : un acteur a utilisé un chatbot de code, un prompt et un jeu d’instructions d’agent pour planifier, construire et exécuter une campagne de collecte massive d’identifiants en moins de six heures. Résultat : des milliers d’identifiants de tiers compromis. Les instructions étaient écrites en fichiers Markdown servant de manuels opérationnels : analyse de vulnérabilités, collecte d’identifiants, dépannage, rotation d’adresses IP.
Du côté des charges utiles, les rapports citent des voleurs d’identifiants (DUSTMAKER, SANDCLOCK) et CanisterWorm. Selon Cyber Security News, un tableau de bord nommé Recon sur le serveur de commande et contrôle recensait plus de 23 800 secrets volés, et la campagne passait entre autres par un paquet PyPI piégé (tiktoken_mcp) et par les répertoires de configuration des assistants de code. L’article évoque aussi UNC6780 (TeamPCP dans la nomenclature de Google) pour des activités connexes, sans en faire l’auteur établi de cette campagne.
Rien n’indique de lien entre les deux campagnes. Elles montrent pourtant la même chose : un acteur seul, avec des instructions bien écrites, déploie en une journée ce qui demandait une équipe et plusieurs semaines. Ça rejoint l’essaim d’agents de PaperCut, l’intrusion bouclée en dix heures et le ver agentique : le tempo est devenu le facteur dominant, avant la sophistication.
Mitigations
Note du PandaRedacteur : un attaquant qui paie vingt-cinq dollars de jetons par cible ne négocie pas son budget avec un comité de pilotage. Le vôtre, si.
Mes analyses sortent en avant-première sur ma newsletter Substack, avant d'être publiées ici. Pour les recevoir dès leur sortie, abonnez-vous ; vous pouvez aussi relire cette analyse sur Substack et la commenter.
📚 Quelques références pour aller plus loin
- Gambit Security : AI Agents Are Hacking Online Retailers for $25 a Company
- GBHackers : Autonomous AI Agents Hack Online Retailers for $25 Per Target, Steal 600,000 Credit Cards
- Cyber Security News : Autonomous AI Agents Hack Retailers for $25 and Steal 600,000 Credit Cards
- The Hacker News : Autonomous AI Agents Compromise Thousands of Credentials in Under Six Hours
- Cyber Security News : Hackers Use Autonomous AI Agents to Launch Mass Credential Theft Attacks in Under 6 Hours
- tl;dr sec #347
- PaperCut : un essaim d’agents IA
- Intrusion pilotée par agents en moins de dix heures
- Le ver agentique et la mort de l’embargo