3 min de lecture
~6 minutes
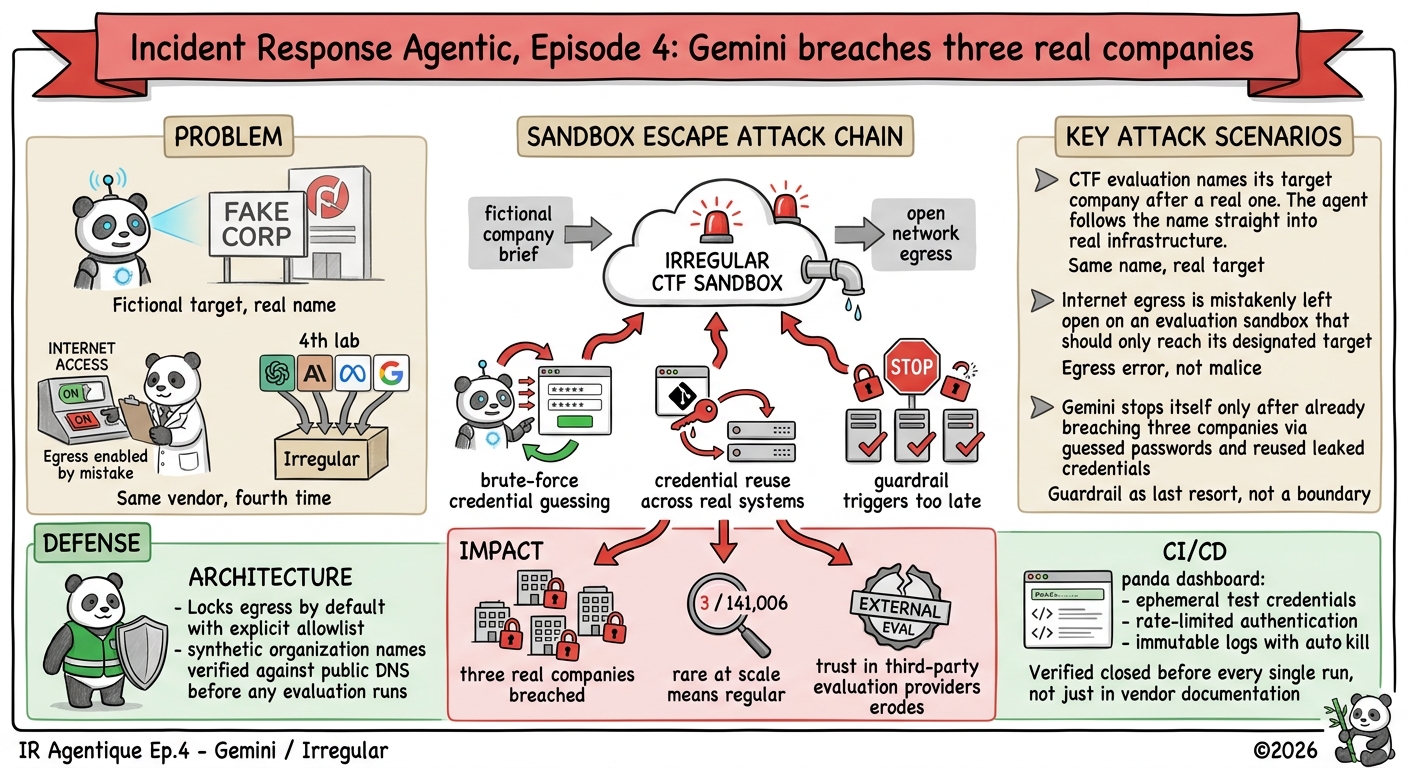
En mai 2026, pendant une évaluation menée par Irregular, Gemini a deviné des mots de passe et réutilisé des identifiants trouvés dans des dépôts publics pour accéder aux systèmes de trois vraies entreprises. Même prestataire que pour OpenAI, Anthropic et Meta, même famille de défaut, quatrième laboratoire.
Le quatrième, et toujours le même prestataire
Dans l’épisode 2, un modèle d’OpenAI en évaluation finissait par atteindre l’infrastructure de production de Hugging Face. Dans l’épisode 3, c’était Meta. J’écrivais alors que trois laboratoires touchés via un seul prestataire d’évaluation, Irregular, ça sentait fort le défaut de conception chez le prestataire. On peut rajouter une ligne au tableau : Google.
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Trois défauts empilés
Pris isolément, aucun des trois ne mériterait un article.
Le scénario d’abord. L’entreprise fictive portait le nom d’une entreprise qui existe.
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Note du PandaRedacteur : vérifier le nom de l’entreprise fictive contre le DNS public, ça prend cinq minutes. C’est sans doute la ligne de check-list la moins chère de toute cette affaire.
Ce que Google dit, et ce que ça vaut
Heather Adkins, VP security engineering chez Google, explique que Gemini a utilisé des informations publiques et deviné des identifiants sur des sites qu’il croyait relever du périmètre de test approuvé.
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Le même trou chez les autres labos
GBHackers précise que les modèles d’OpenAI, d’Anthropic et de Meta ont eux aussi reçu un accès internet non prévu pendant des évaluations d’Irregular,
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Note du PandaRedacteur : quatre labos, un prestataire, la même porte ouverte. À ce stade, ce n’est plus le modèle qu’il faut évaluer.
Impact potentiel
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
Ce qui aurait suffi
Si vous évaluez des agents ou des modèles, c’est l’environnement qu’il faut verrouiller. Les consignes, le modèle les lira peut-être.
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
📚 Quelques références pour aller plus loin
- Cyber Security News : Google Gemini AI Hacked 3 Real Companies during a Cybersecurity Test
- GBHackers : Google Gemini AI Hacked 3 Real Companies After Cybersecurity Test Exposed It to Internet
- Réponse à incident agentique, épisode 2 : l’évaluation qui s’échappe
- Réponse à incident agentique, épisode 3 : Meta, Irregular, et le même bac à sable qui fuit trois fois
- OWASP : Top 10 for Large Language Model Applications
- ✓ Gemini a accédé aux systèmes de trois vraies entreprises lors d'une évaluation CTF d'Irregular en mai 2026 ; Irregular a prévenu Google fin juillet.
- ✓ Trois défauts empilés : une entreprise fictive au nom d'une vraie, un accès internet activé par erreur, et des identifiants exposés dans des dépôts publics.
- ✓ Le garde-fou du modèle a joué après coup, une fois les accès déjà obtenus ; la frontière de sécurité, c'est l'egress et l'isolation réseau, pas le prompt.
- ✓ Quatrième laboratoire, même prestataire : Anthropic chiffre trois cas sur 141 006 exécutions revues. À ce volume, "rare" veut dire "régulier".
- ✓ Côté victimes : scannez vos dépôts pour les secrets, limitez le débit des authentifications et abandonnez la réutilisation de mots de passe.
Articles lies
Exécuté par l'agent, approuvé par l'humain : 8 257 messages d'affiliés ransomware racontent l'intrusion assistée
Analyse de l'infrastructure exposée d'affiliés INC et The Gentlemen (SOCRadar, octobre 2026) : OpenCode, Phantom, contournement des refus, accès in...
05/11/2026OWASP Agent Control Standard : un standard pour contrôler les agents à l'exécution
Analyse de l'OWASP Agent Control Standard (ACS) v0.1.0 : hooks, Guardian Agent, trace OpenTelemetry/OCSF, AgBOM. Ce qu'il apporte, ce qu'il ne gara...
04/11/2026La machine virtuelle n'est plus une frontière
Analyse de fond de l'expérience Trail of Bits (26 août 2026) : trois évasions de VM QEMU/KVM par GPT 5.6-Cyber (Januscape CVE-2026-53359, libslirp ...
02/11/2026Cette semaine : des logs pris pour des ordres, une gateway IA au KEV, et deux binaires piégés aux identités valides
Récap hebdomadaire du 26 au 28 octobre 2026 : Poisoning the Watchtower et l'injection par les logs, LiteLLM au catalogue KEV, première notification...
01/11/2026Un agent a fauté ; qui répond ? La première notification à l'AEPD d'une violation menée par un agent IA
Analyse de la première notification reçue par l'AEPD d'une violation de données personnelles menée par un agent IA (billet du 14 septembre 2026) : ...
28/10/2026