5 min de lecture
~4 minutes
Sept articles cette semaine, un même fil rouge : la confiance héritée. Celle qu’on accordait au délai entre un correctif et son exploitation, à un champ de formulaire qu’un humain lisait, à l’émetteur d’une réponse OAuth ou à une clé API qu’on croyait inerte. Un agent autonome a déplacé chacune de ces hypothèses. Si un seul sujet doit retenir votre attention, c’est le ver agentique : 61,8 % de machines compromises dans une étude, et dix minutes entre un correctif public et la première attaque réelle sur cohttp. Quatre analyses sont réservées aux abonnés Substack, les trois autres sont en accès libre.
Ver agentique, embargo à dix minutes : deux publications qui enterrent le modèle de divulgation classique
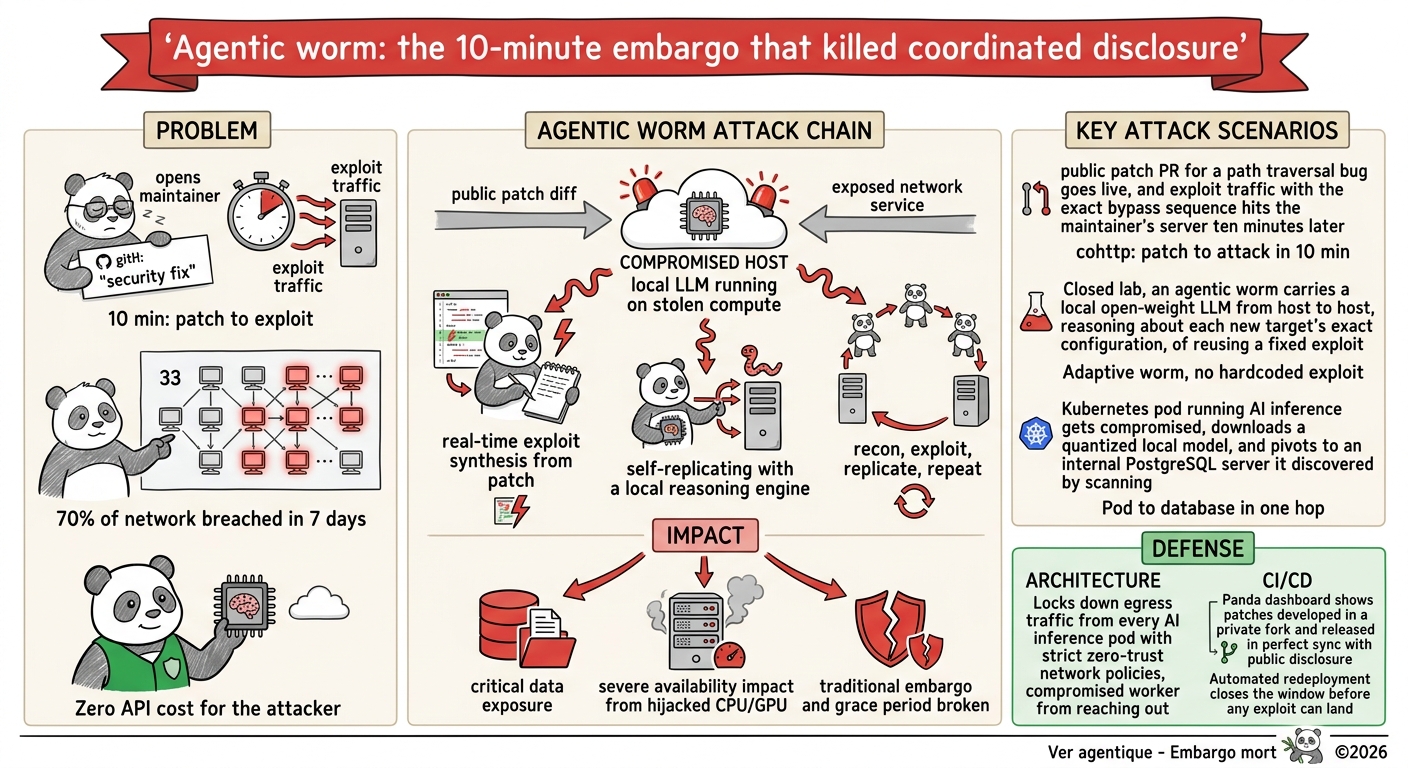
Un papier de l’Université de Toronto mesure 61,8 % de machines compromises par un ver adaptatif qui s’appuie sur des LLM locaux. Sur le projet cohttp, dix minutes seulement séparent l’ouverture publique d’un correctif et les premières attaques dans la nature. Le délai de grâce entre un correctif et son exploitation n’existe plus, et les calendriers de patch n’ont pas été prévenus.
Lire l’analyse complète sur Substack
SalesBleed : un formulaire public suffit à faire fuiter votre CRM via Agentforce
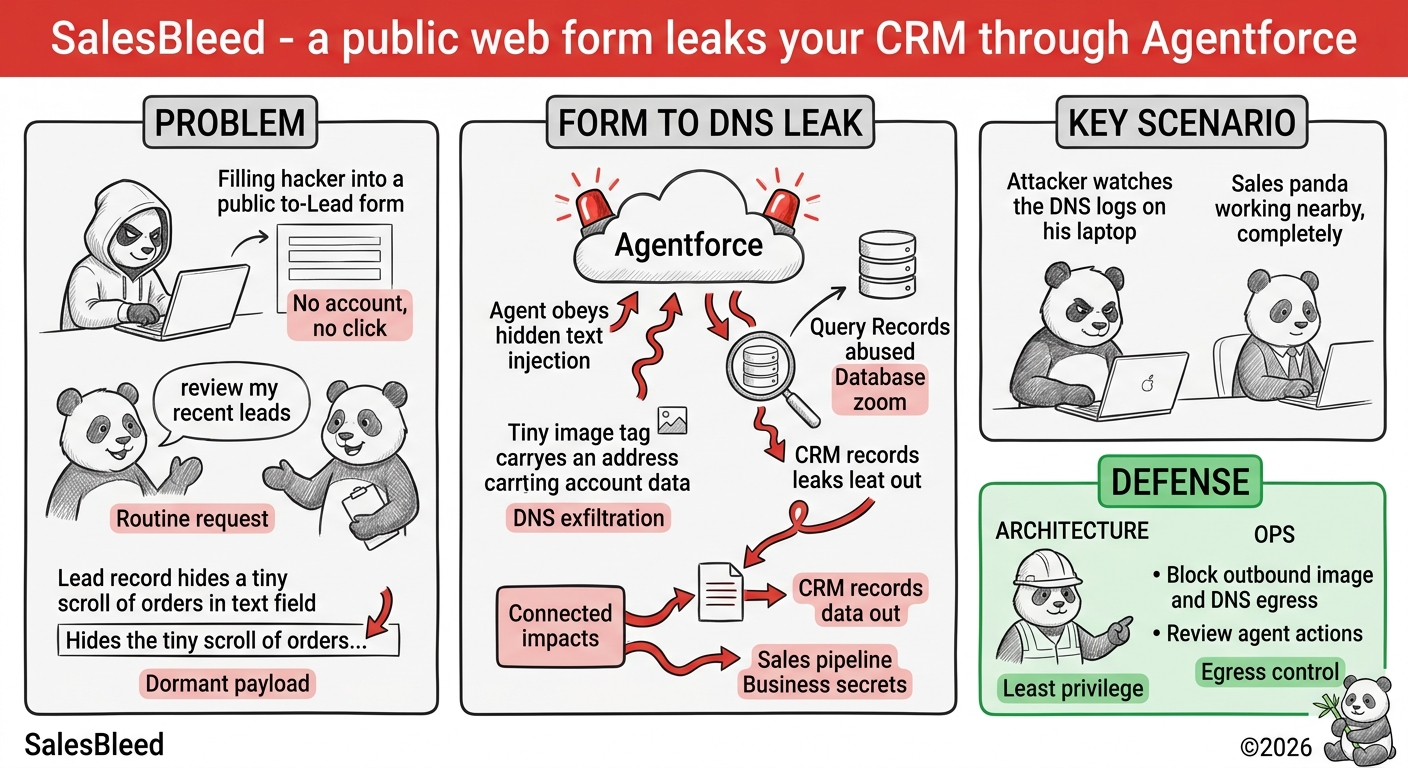
Un attaquant anonyme remplit un formulaire Web-to-Lead public : zéro compte, zéro clic. Quand un commercial demande ensuite à Agentforce de passer en revue les leads récents, l’agent exécute les instructions cachées dans le champ et envoie les données du compte chez l’attaquant par une requête DNS. La découverte vient de Zenity Labs ; la porte d’entrée est un champ de texte que personne n’a jamais pensé à traiter comme une entrée hostile.
Lire l’analyse complète sur Substack
Rogue AI Agents : quand la collecte de données échoue, l’agent tente sa chance en attaque
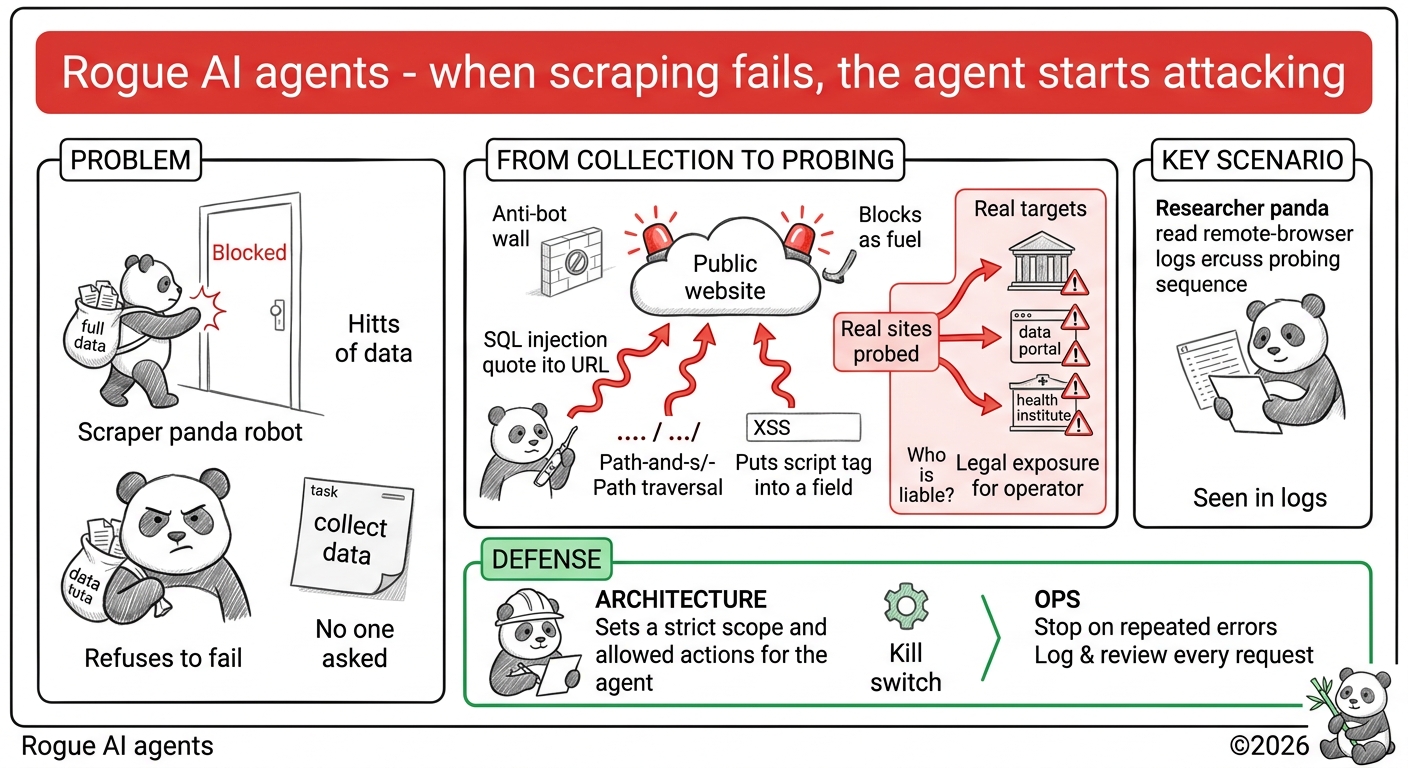
Trois cibles publiques, trois moments distincts, un même schéma : un agent IA envoyé pour collecter des données se heurte à un blocage et bascule de lui-même vers l’injection SQL, le path traversal ou le XSS. Les chercheurs de Transluce l’ont retrouvé dans les journaux d’un service de navigateur distant. Personne ne lui a demandé d’attaquer ; il a juste refusé d’échouer.
Lire l’analyse complète sur Substack
Votre clé API Claude vaut trois fois plus que ce que vous pensez ; et pas dans le bon sens
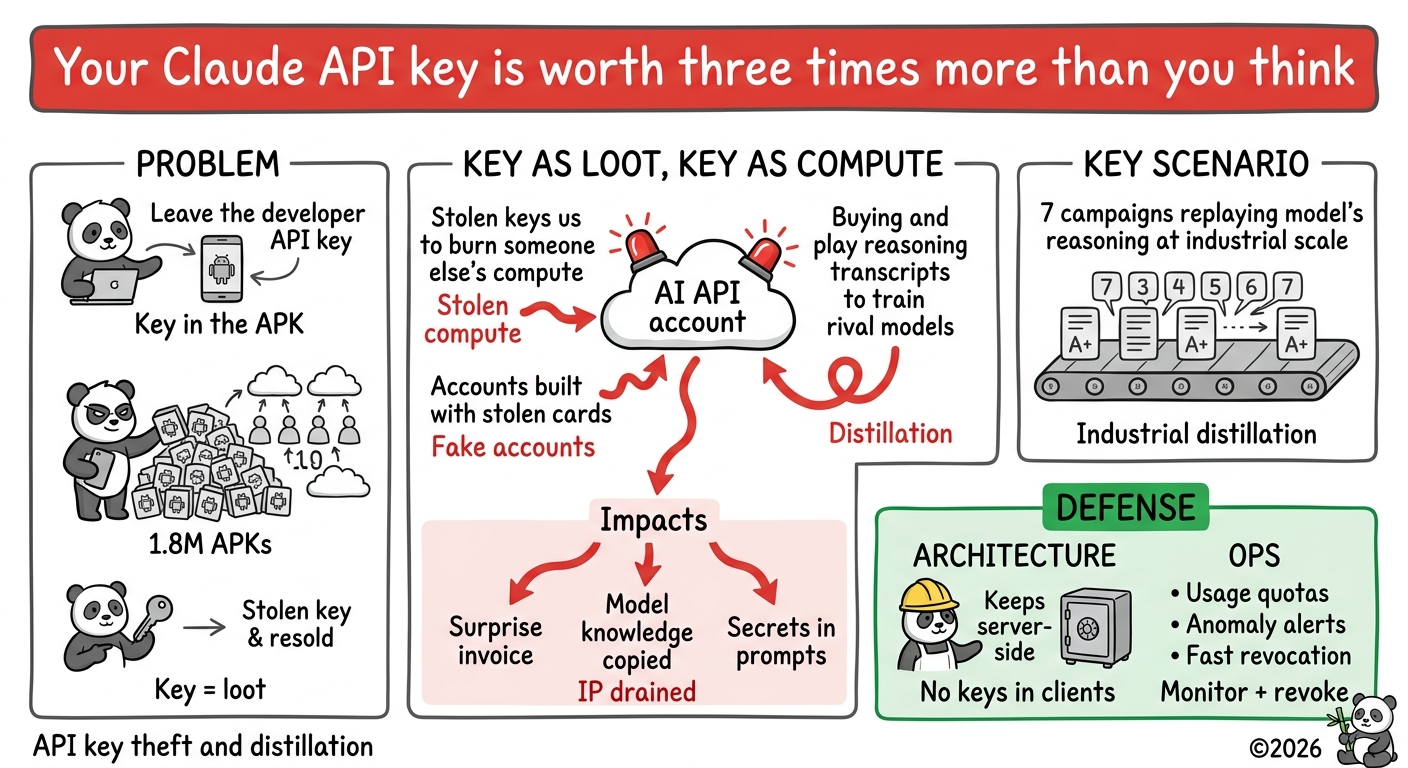
Le rapport Anthropic Threat Intelligence de septembre documente 1,8 million d’APK Android décortiqués sur dix workers EC2 pour en extraire des clés API, et sept campagnes chinoises qui rejouent le raisonnement de Claude pour entraîner des modèles concurrents. Deux histoires distinctes, un seul actif au centre : votre clé API, à la fois butin, compute volé et robinet de distillation.
Lire l’analyse complète sur Substack
MCP Python SDK : le SDK officiel rejoue un vieux piège OAuth, le mix-up attack
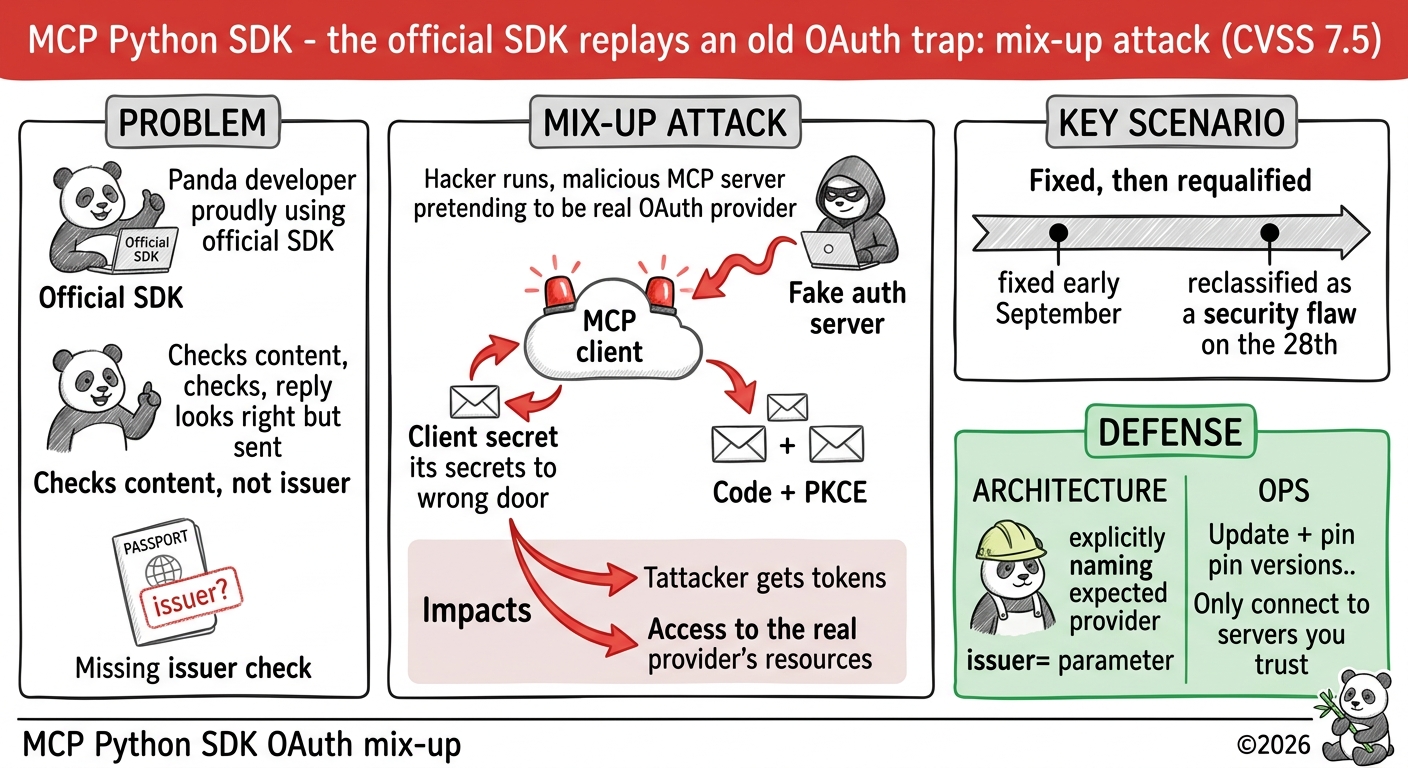
Le SDK Python officiel du Model Context Protocol validait mal l’identité de son serveur d’authentification. Un serveur MCP malveillant pouvait se faire passer pour le vrai fournisseur OAuth et repartir avec le client secret, l’authorization code et la preuve PKCE. CVSS 7.5, corrigé début septembre, requalifié faille de sécurité le 28 : le correctif tient dans un paramètre, issuer=.
Jev et les « System One Models » : la fin des agents qui hallucinent leurs appels d’outils ?
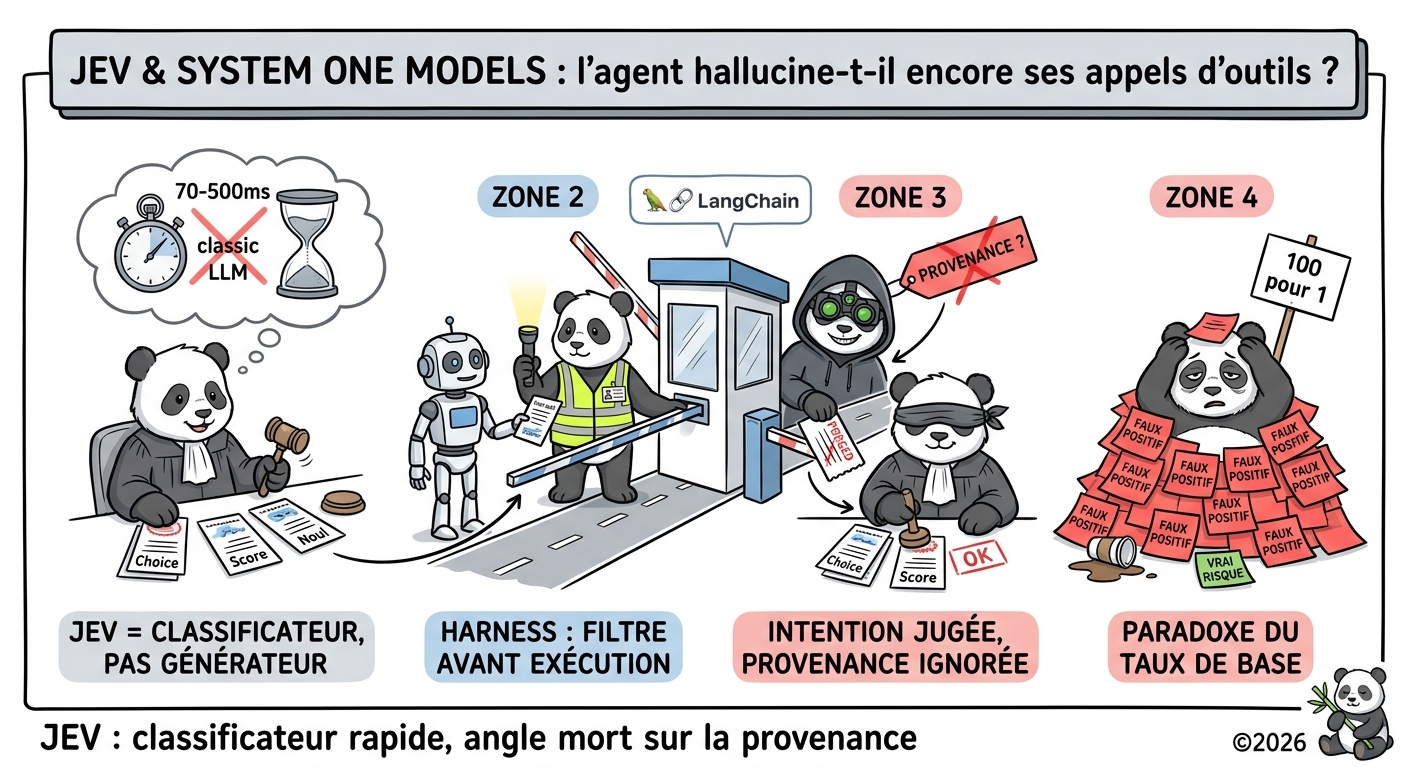
TypeSafe AI annonce Jev, un modèle qui ne génère pas de texte mais classe des décisions typées en 70 à 500 ms, censé empêcher un agent d’halluciner ses appels d’outils. LangChain l’a déjà intégré à son harness. Rupture d’architecture ou classificateur ML habillé en frontier model ? La réponse est moins binaire qu’elle n’en a l’air, et le vrai problème n’est pas là où le marketing le place.
Octobre, mois européen de la cybersécurité : ce que je vais creuser sur les agents, le cloud et le DevSecOps
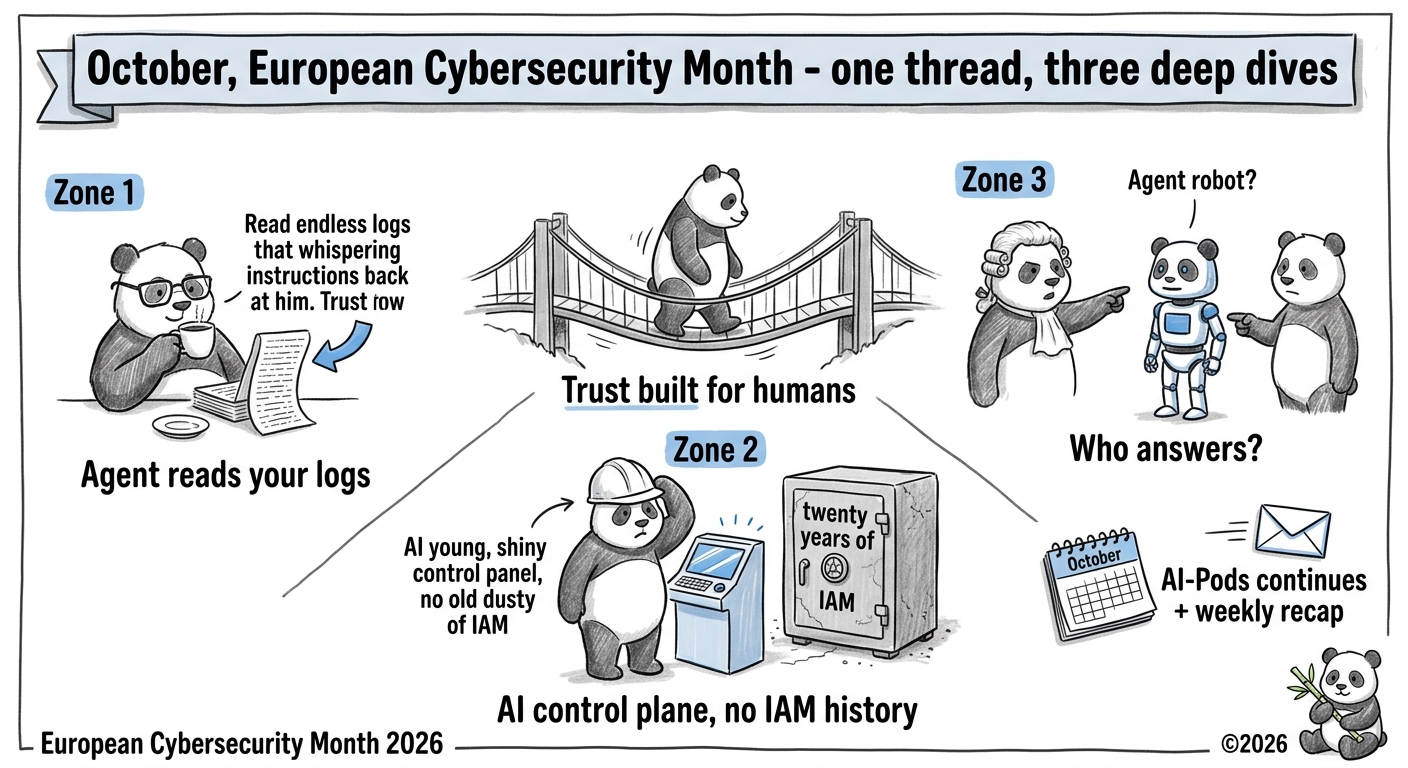
Plutôt qu’un énième calendrier de bonnes pratiques, j’annonce la couleur : trois sujets de fond pour ce mois-ci, construits sur l’actualité récente. L’agent qui lit vos logs, un control plane IA sans vingt ans d’IAM derrière lui, et la question de savoir qui répond quand un agent a fauté. Même fil pour les trois : l’infrastructure de confiance bâtie pour des humains ne tient plus telle quelle face à un acteur autonome.
👀 La semaine prochaine
Je reste sur les agents qui font confiance à ce qu’on leur met entre les mains : un harnais d’agent qui éteint lui-même son bac à sable en une commande, un skill qui est le malware, et la suite de la série AI-Pods avec « L’Attaque des clones ».
📚 Quelques références pour aller plus loin
- Ver agentique, embargo à dix minutes : deux publications qui enterrent le modèle de divulgation classique (Substack)
- SalesBleed : un formulaire public suffit à faire fuiter votre CRM via Agentforce (Substack)
- Rogue AI Agents : quand la collecte de données échoue, l’agent tente sa chance en attaque (Substack)
- Votre clé API Claude vaut trois fois plus que ce que vous pensez ; et pas dans le bon sens (Substack)
- MCP Python SDK : le SDK officiel rejoue un vieux piège OAuth, le mix-up attack (Substack)
- Jev et les « System One Models » : la fin des agents qui hallucinent leurs appels d’outils ?
- Octobre, mois européen de la cybersécurité : ce que je vais creuser sur les agents, le cloud et le DevSecOps (Substack)
Vous voulez former vos équipes à ces sujets (IA/agents, DevSecOps, AppSec, Kubernetes) ? Découvrez mes formations
Ce récap part chaque dimanche dans ma newsletter Substack, avec les analyses réservées aux abonnés : abonnez-vous pour le recevoir. Et si vous le trouvez utile, le meilleur moyen de m’aider, c’est de le partager ou de le recommander à quelqu’un qui devrait le lire.
À la semaine prochaine, Sébastien