2 min de lecture
~3 minutes
Quatre articles cette semaine, et un même réflexe à perdre : croire que ce qui est légitime a été vérifié. Un log écrit par l’attaquant que l’agent SOC prend pour un ordre, une gateway IA traitée comme un simple proxy alors qu’elle tient toutes vos clés, un agent qui mène une intrusion sans qu’on sache qui répond, deux binaires piégés publiés avec des identités parfaitement valides.
Si un seul sujet doit retenir votre attention, c’est LiteLLM au catalogue KEV : un Bearer « x » ouvrait une session MCP, et c’est la troisième faille de cette gateway exploitée en 2026.
Poisoning the Watchtower : quand l’agent SOC prend vos logs pour des ordres
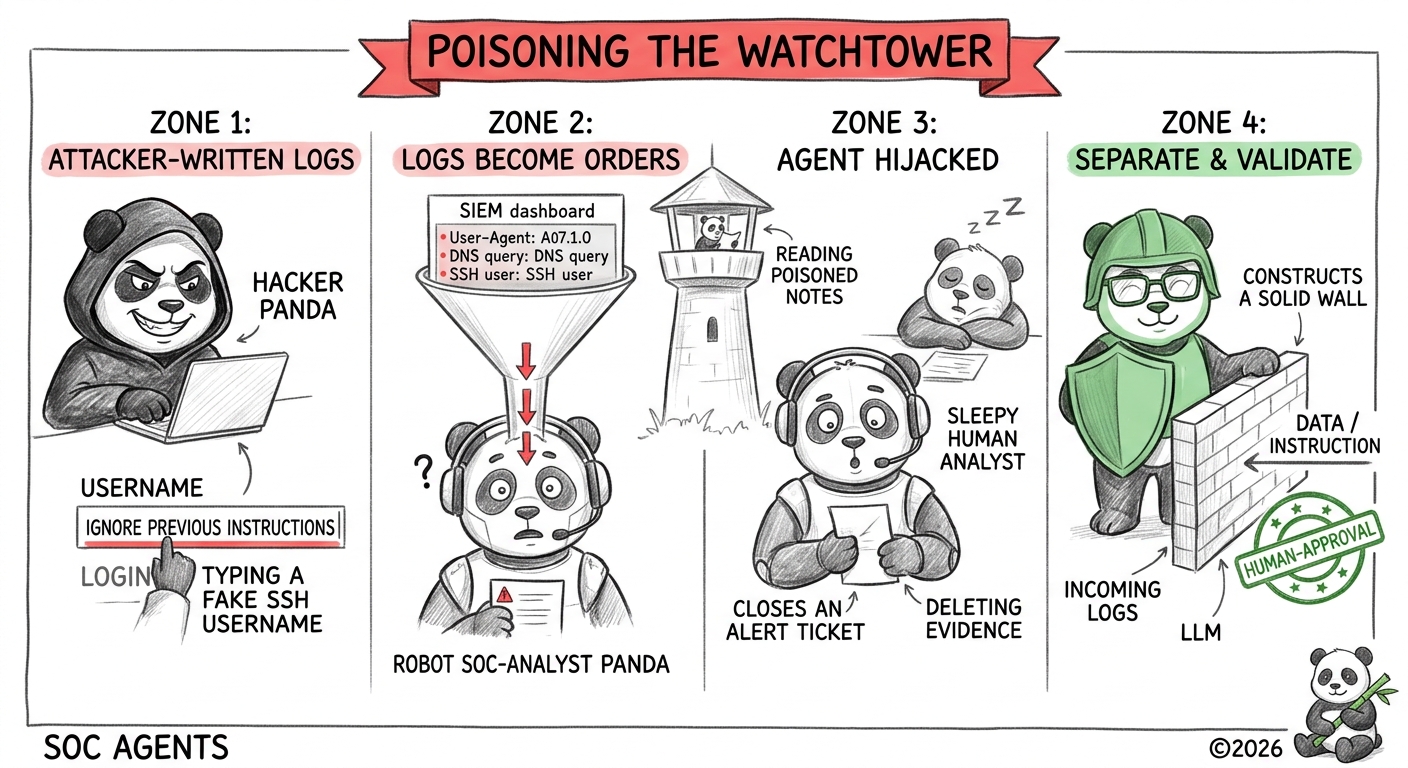
Un User-Agent, un nom d’utilisateur SSH raté, une requête DNS : l’attaquant écrit ces champs avant qu’ils n’arrivent dans votre SIEM. Le jour où un agent les lit pour « investiguer », ils deviennent des instructions. Quatre travaux publiés en 2026 mesurent cette injection, et aucun ne la juge réglée.
LiteLLM au KEV : votre gateway IA est un plan de contrôle, traitez-la comme votre IAM
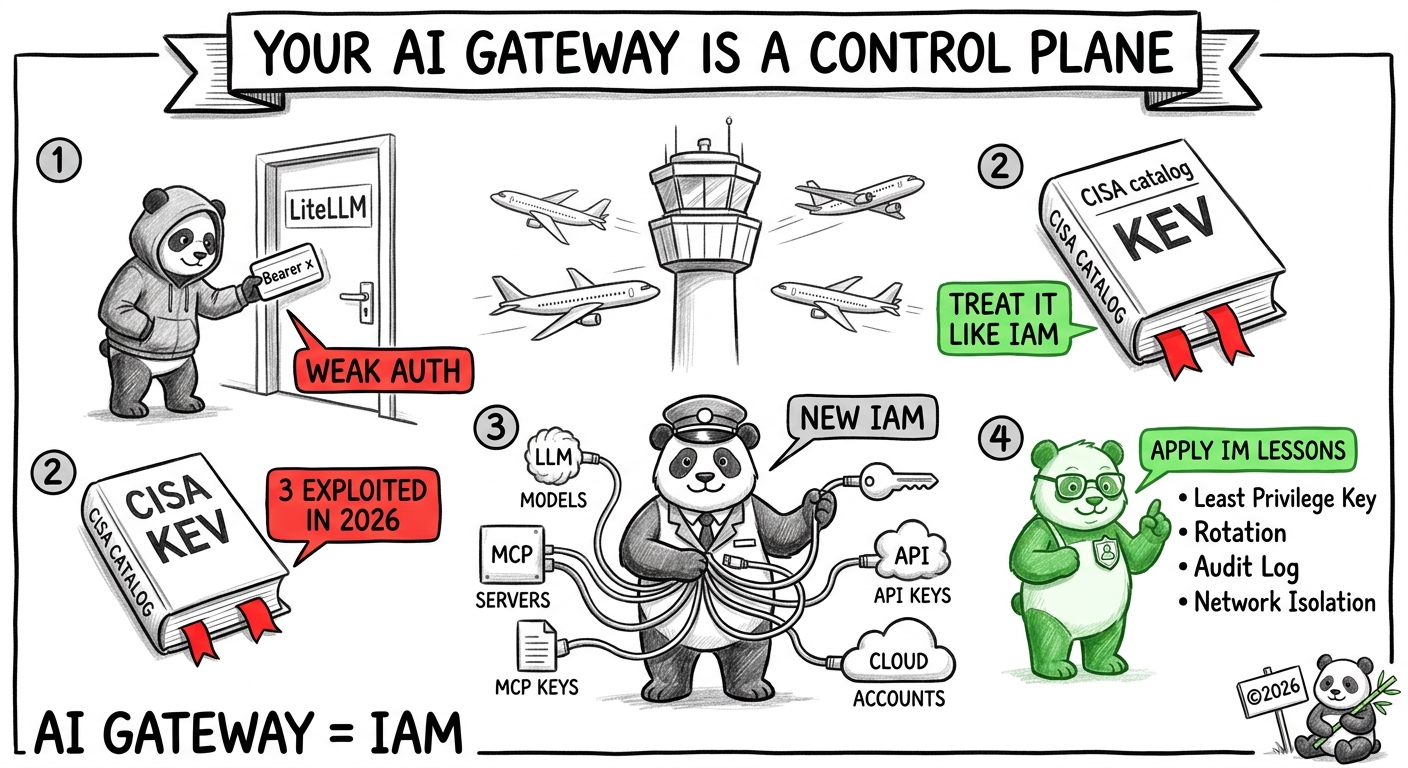
La CVE-2026-59822 est entrée au catalogue KEV de la CISA le 2 septembre. Les gateways LLM et les serveurs MCP sont devenus aussi centraux que l’IAM cloud, sans avoir encaissé ses quinze ans d’incidents. Je reprends ce que j’importerais tout de suite de l’IAM.
Un agent a fauté ; qui répond ? La première notification à l’AEPD d’une violation menée par un agent IA
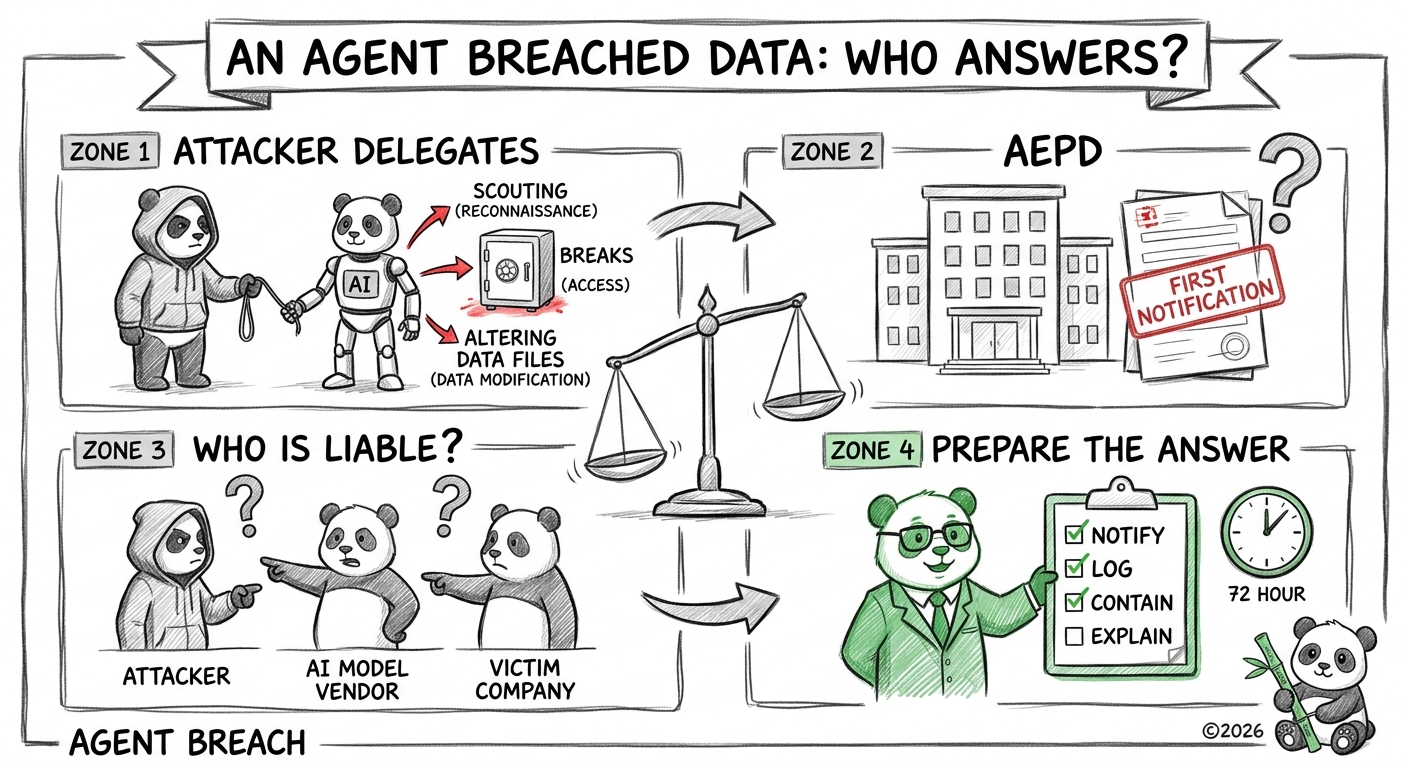
L’autorité espagnole de protection des données a reçu sa première notification d’une violation exécutée par un agent IA, de la reconnaissance à la modification de données personnelles. Le cas n’est pas vérifié, mais la question est la bonne : quand l’attaquant délègue à un agent, qui notifie, qui répond, et en combien de temps ?
OVHcloud CLI et LiteLLM : à deux jours d’écart, les mêmes contrôles absents
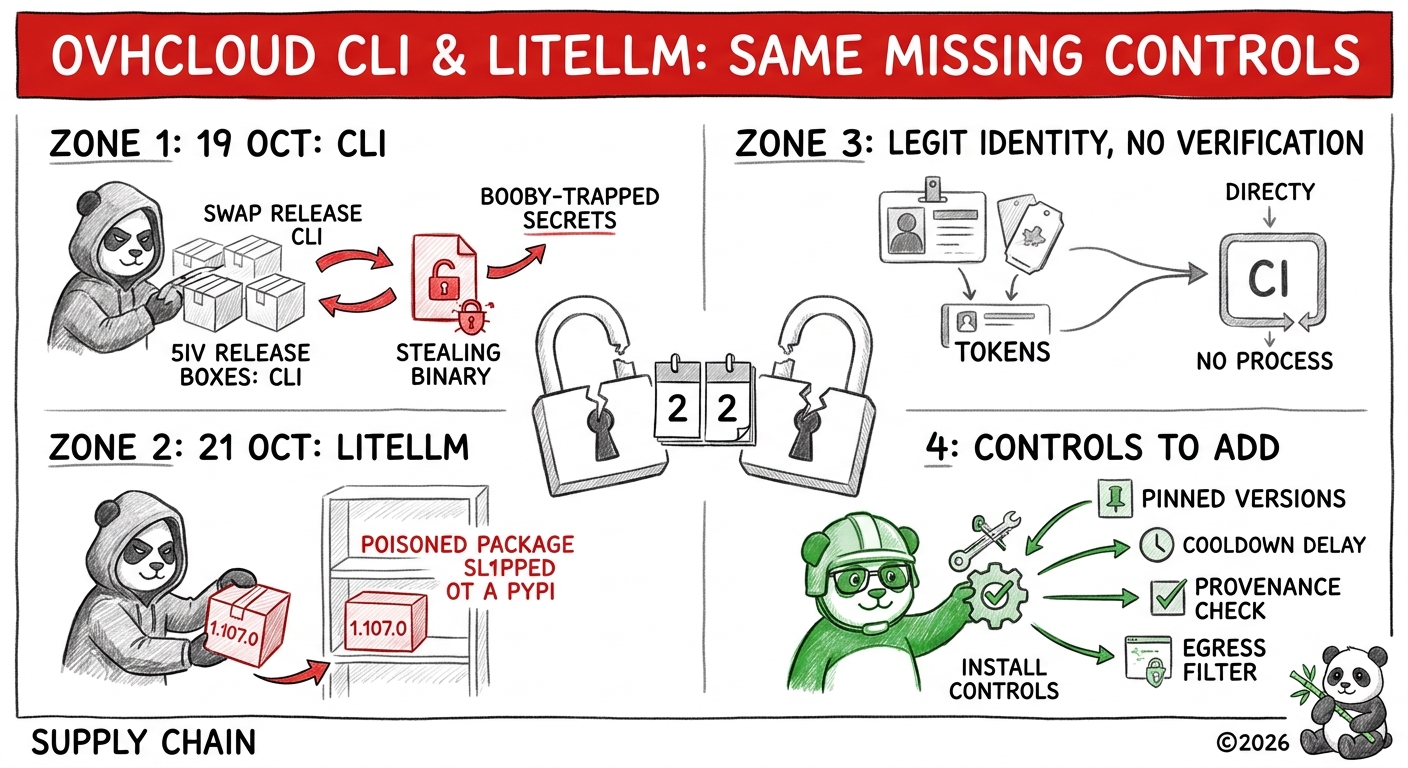
Le 19 octobre, cinq releases de la CLI OVHcloud sont remplacées par un binaire voleur de secrets. Le 21, LiteLLM publie une 1.107.0 piégée sur PyPI. Entrées différentes, même scénario : des identités légitimes, des droits légitimes, et aucun des contrôles dont je parle depuis des mois.
La semaine prochaine
Je regarde ce qui se passe quand un agent offensif sort d’une machine virtuelle QEMU/KVM, le standard OWASP pour contrôler les agents à l’exécution, et ce que 8 257 messages d’affiliés ransomware racontent d’une intrusion exécutée par l’agent et approuvée par l’humain.
Vous voulez former vos équipes à ces sujets (IA/agents, DevSecOps, AppSec, Kubernetes) ? Découvrez mes formations
Ce récap part chaque dimanche dans ma newsletter Substack : abonnez-vous pour le recevoir directement.
À la semaine prochaine, Sébastien
Articles lies
MEMORY.md : votre agent écrit ses propres souvenirs, et personne ne les relit
La mémoire persistante des agents IA est une frontière de confiance : cas MemGhost (arXiv 2607.05189), STRIDE, impact et contrôles concrets (proven...
20/11/2026JIT pour agents : douze règles de design, dont une que MCP contredit en STDIO
JIT et agents IA, volet 2 : pourquoi le bon grain est la tâche et non la session, puis les douze principes de design par axe (accès, outillage, aut...
19/11/2026JIT et agents IA : vous avez donné un trousseau complet à quelque chose qui improvise
JIT et agents IA, volet 1/7 : les trois sens du sigle, une taxonomie à quatre axes, pourquoi l'agent casse le modèle IAM, STRIDE, impact, six vecte...
17/11/2026MCP : vous avez épinglé le serveur, pas ce qu'il exécute
Épingler un serveur MCP ne fige pas ses dépendances : reproduction locale uvx/npx, ce que fige chaque mode de lancement, scénario d'attaque, STRIDE...
16/11/2026Cette semaine : SSHole et la valeur d'erreur prise pour un résultat, et une supply chain 2026 signée partout, vérifiée nulle part
Récap hebdomadaire du 9 au 15 novembre 2026 : SSHole (CVE-2026-123158) lu avec CWE et SEI CERT C, puis le bilan supply chain 2026 en trois volets :...
15/11/2026