1 min de lecture
Des chercheurs d’Intezer et de Kodem Security ont obtenu une exécution de code arbitraire sur le poste d’un développeur en lui faisant simplement demander à Kiro, l’IDE agentique d’AWS, de résumer une page web. Pas de payload exotique, pas d’escalade en trois temps : une page, une demande de résumé, et pas la moindre fenêtre de confirmation en route.
Le fichier qui définit la confiance n’était pas lui-même protégé
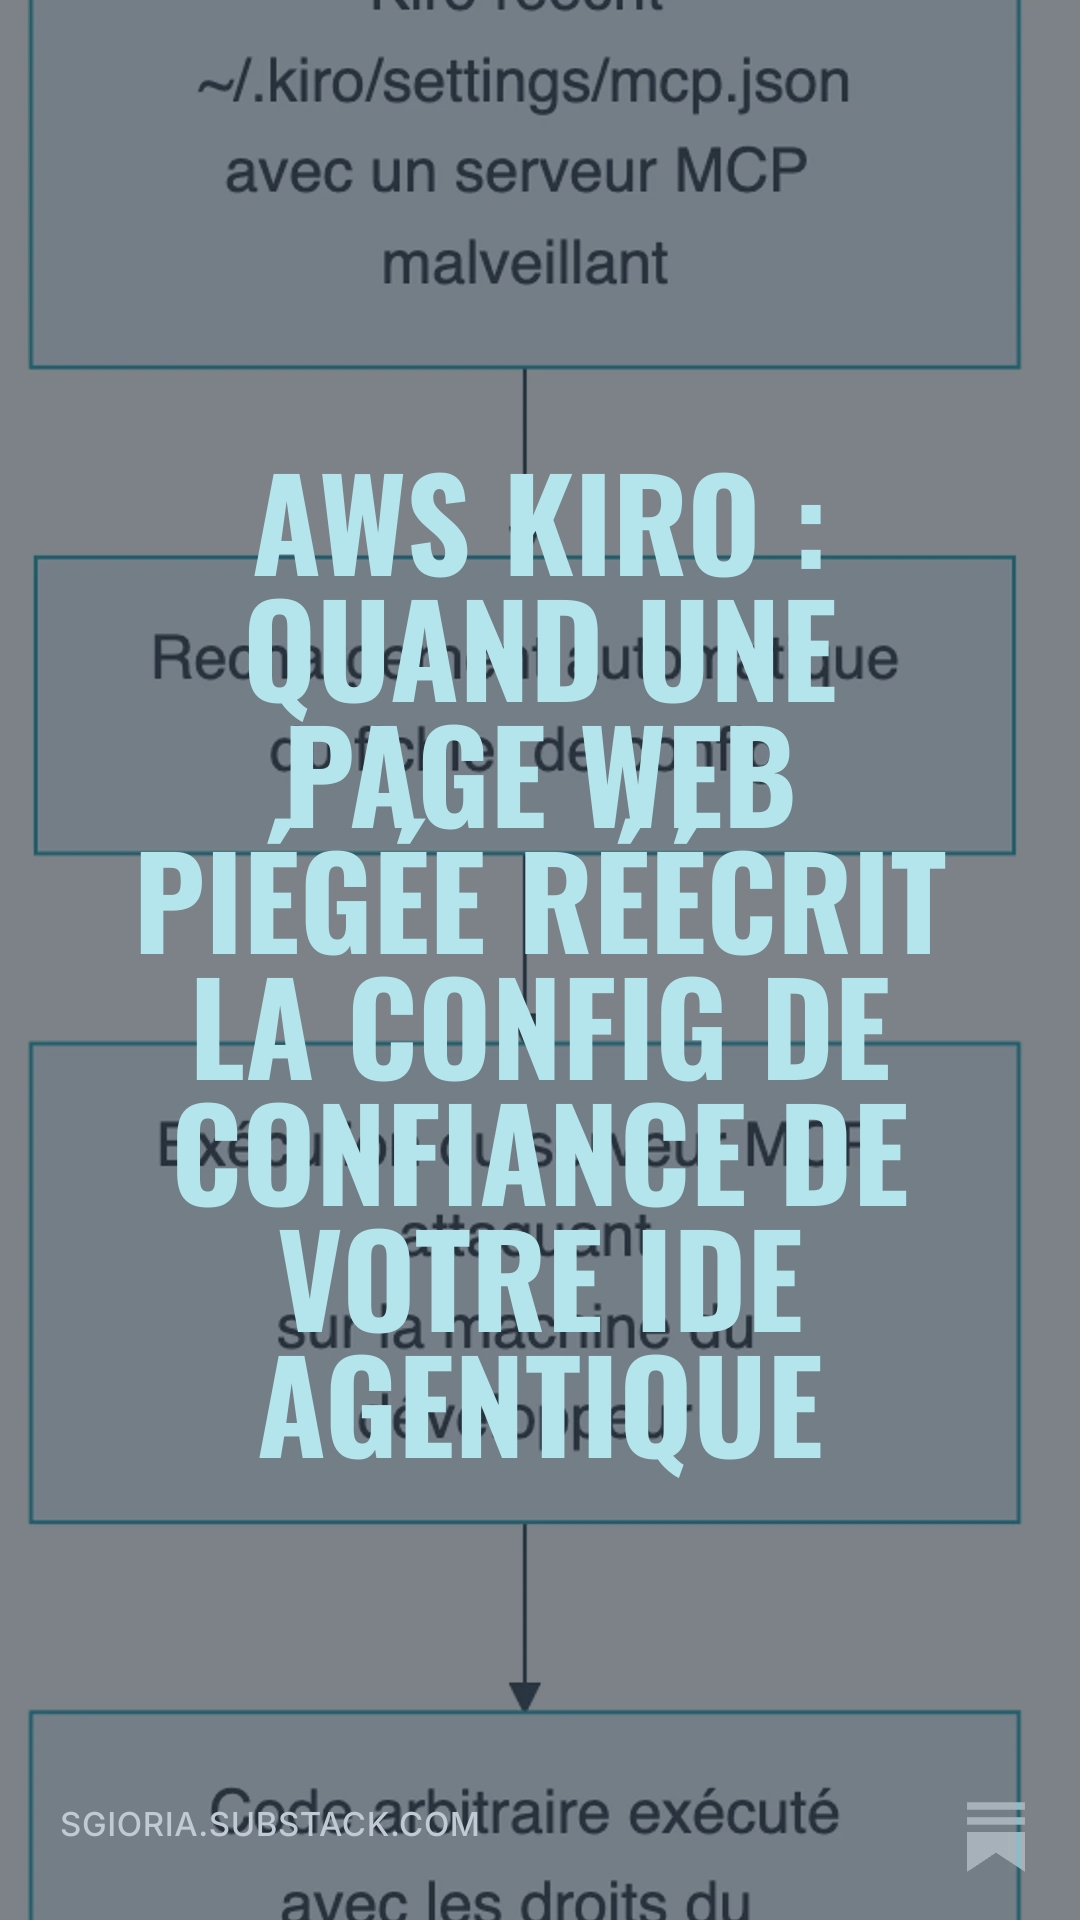
Kiro va chercher la liste de ses serveurs MCP, avec la commande exacte pour les lancer, dans un fichier local : ~/.kiro/settings/mcp.json. Et rien n’interdisait à l’agent d’écrire dans ce fichier. Une page web bourrée de texte invisible, rédigé comme une consigne, a suffi : Kiro réécrit sa propre configuration de confiance, puis démarre au rechargement suivant un serveur MCP contrôlé par l’attaquant.
On blinde la porte, mais la serrure reste réinscriptible par quiconque toque assez poliment.
Ça rejoint ce que j’écrivais dans Refusé en chat, écrit dans le code : les garde-fous des IDE agentiques savent juger une action isolée, pas les artefacts de contrôle que l’agent fabrique lui-même en cours de route.
Dans la version longue, je reprends l’analyse STRIDE, la chaîne d’attaque complète, et, côté contenu premium, une checklist de durcissement des configs MCP pour IDE agentiques (permissions, intégrité de fichier, détection d’une réécriture en cours de session) plus mon retour d’expérience sur la détection de ce genre de pattern.
Articles lies
Copilot CLI : un texte chiffré suffit à lui faire voler votre .env, et GitHub n'y voit pas une faille
Analyse de la Cryptographic Context Injection (CCI) contre GitHub Copilot CLI : mécanisme du leurre à deux clés, dépendance au modèle et au routage...
19/10/2026AI-Pods, volet 2 : l'attaque des clones, le manifeste en 12 points pour que les Jedi gardent la main
Volet 2 de la série AI-Pods : le manifeste en 12 points pour des équipes de développement augmentées d'agents, le cycle en 7 étapes avec ses contrô...
16/10/2026Zero Trust pour les agents IA : on commence par l'inventaire, parce qu'on ne gouverne pas ce qu'on ne voit pas
Analyse de « Zero Trust for AI Agents Starts With Fixing Zero Visibility » (THN, 26 septembre 2026) : shadow AI, absence de visibilité unifiée, aud...
15/10/2026Graphalgo : le malware nord-coréen s'installe dans vos providers Terraform
Analyse de la campagne Graphalgo sur Terraform et Go : typosquatting kreuzwenker/docker, activation par hash, C2 Slack et Ethereum, STRIDE, impact ...
14/10/2026PixelLeak : 13 000 captures d'écran internes publiées par des agents de code, sans attaquant et sans que personne l'ait demandé
Analyse de PixelLeak : des agents de code exposent des captures d'écran internes dans des dépôts GitHub publics faute de pouvoir les attacher à une...
13/10/2026