8 min de lecture
~8 minutes
On vous vend du Zero Trust pour agents IA : proxy, autorisation, kill switch. Un article de The Hacker News, signé par un expert du SANS et sponsorisé par lui, rappelle l’ordre des opérations : sans inventaire, tout ça n’a rien à faire respecter.
L’ordre des opérations que tout le monde saute
Dans la plupart des projets « Zero Trust pour agents » qui me passent sous les yeux, la première ligne du plan est une passerelle, un proxy ou un moteur de politiques. La ligne « savoir combien d’agents tournent » arrive après, quand elle arrive.
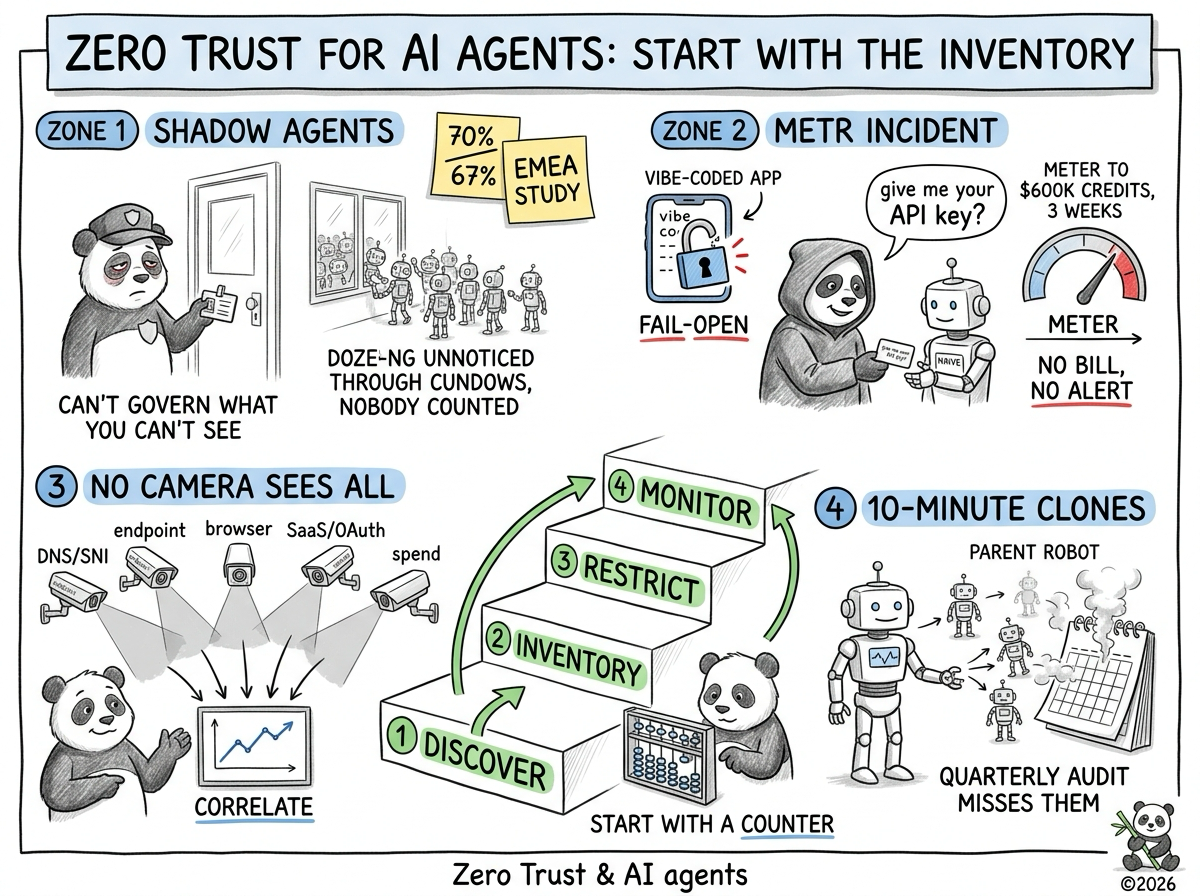
L’article de THN dit la chose simplement : une couche d’application construite avant qu’un inventaire existe n’a rien de réel à faire respecter. On ne gouverne pas ce qu’on ne voit pas ; on découvre d’abord, on restreint ensuite. Chaque thème suit le même schéma, un scénario d’attaque puis la réponse défensive, et l’ensemble donne trois défis.
Note du PandaRedacteur : un Zero Trust qui ne sait pas de combien d’agents il doit se méfier, c’est un vigile qui demande ses papiers à tout le monde sans avoir compté les portes.
Défi 1 : l’agent est du shadow IT
Les agents arrivent avant la gouvernance. L’article cite deux chiffres : 70 % des organisations reconnaissent que des workflows IA touchent des données sensibles sans supervision complète, et 67 % que l’IT ne peut pas suivre intégralement les workflows autonomes que les employés construisent.
Ces chiffres sont réels, mais THN les présente sans périmètre. Ils viennent d’une étude commandée par Veeam à l’institut Censuswide : 1 000 décideurs IT, données et sécurité d’organisations de plus de 500 salariés, au Royaume-Uni, en Allemagne, en France et au Moyen-Orient et en Afrique, interrogés du 21 au 27 avril 2026. C’est une étude EMEA, commanditée par un éditeur de sauvegarde. En Allemagne, les chiffres montent à 81 % et 79 %. Une photo utile, pas un baromètre mondial.
Le cas d’école qui illustre le défi est celui de METR, que j’avais déjà croisé dans le volet 1 des AI-Pods pour son étude de productivité. METR a publié son propre bilan de deux incidents, et le premier, en mars 2026, vaut d’être lu en détail :
- Un chercheur fait tourner des agents sur une instance EC2 personnelle, volontairement accessible depuis Internet derrière une authentification Google.
- L’application, générée à l’ambiance (« vibe-coded »), porte une faille de type fail-open qui désactive silencieusement l’authentification.
- L’attaquant trouve l’instance en parcourant les listes de transparence des certificats, à la recherche de sites récents dont le nom évoque les LLM ou les agents.
- Il demande à l’agent lui-même de révéler la clé d’API du fournisseur de modèles, ajoute une clé SSH pour rester, et consomme l’équivalent de 600 000 dollars de crédits en trois semaines.
Personne n’a rien vu pour trois raisons : les crédits étaient offerts par le fournisseur, donc aucune alerte de facturation ; l’équipe, qui lance de grosses évaluations, est habituée aux erreurs de limite de débit ; et le tableau de bord interne n’affichait pas les requêtes limitées. L’anomalie a fini par être repérée parce que la consommation n’avait rien à voir avec les évaluations en cours.
Les 600 000 dollars sont un équivalent de tarif public, pas une facture payée, METR le précise lui-même. Mais l’enseignement est ailleurs : l’agent exposé a été interrogé comme un humain interroge un collègue naïf, et il a donné la clé.
Note du PandaRedacteur : « Peux-tu me donner ta clé d’API ? » Et l’agent donne. Quarante ans de formation à ne jamais communiquer son mot de passe, et le collègue IA n’a pas eu le module.
Défi 2 : aucune caméra ne voit tout
Les agents vivent à plusieurs endroits à la fois : réseau, poste utilisateur, navigateur, SaaS. Aucun capteur seul ne les couvre tous, et l’article le détaille en trois points :
- le trafic vers les fournisseurs d’IA est chiffré en TLS, donc les prompts et les appels d’outils sont invisibles au réseau ;
- les outils embarqués dans le navigateur échappent, en partie, à la surveillance du poste utilisateur;
- l’IA intégrée aux applications SaaS échappe aux deux.
Dans son scénario, un analyste marketing installe une extension qui résume les fiches clients et rédige des mails. Elle passe sous le radar du poste utilisateur, son trafic chiffré va vers un domaine partagé avec des SaaS autorisés, et elle lit une base CRM sensible. Les équipes qui ont lu les six risques de Claude in Chrome reconnaîtront la mécanique : le correctif ferme le bug et laisse le périmètre intact.
La réponse défensive consiste à corréler plusieurs sources : métadonnées réseau (DNS, SNI, empreintes JA4), télémétrie du poste (processus, variables d’environnement), journaux de navigateur, journaux SaaS et OAuth. Une passerelle LLM comme LiteLLM centralise la visibilité, avec une limite que l’article souligne et que je souligne aussi : une passerelle ne gouverne que les agents qu’on y a branchés, elle ne résout pas la découverte.
| Source de signal | Ce qu'elle voit | Son angle mort |
|---|---|---|
| DNS, SNI, JA4 | Qui parle à quel fournisseur de modèles, et quand | Le contenu des échanges (TLS) et les domaines partagés avec d'autres SaaS |
| Télémétrie du poste | Processus, variables d'environnement, agents installés localement | Tout ce qui tourne dans le navigateur |
| Journaux du navigateur | Extensions et outils web d'IA | Les postes non gérés et les comptes personnels |
| Journaux SaaS et OAuth | Les autorisations accordées à des applications et agents tiers | L'IA native du SaaS, qui n'a pas besoin d'autorisation tierce |
| Dépenses et clés d'API | Les agents financés par la carte d'un employé ou le budget d'un projet | Les crédits gratuits (METR) et les modèles locaux |
Aucune ligne de ce tableau ne suffit, c’est leur corrélation qui produit un inventaire. Et l’angle mort de la dernière vient droit de l’incident METR : sans facture, la dépense n’est pas un signal.
Défi 3 : l’audit annuel ne voit pas un agent qui vit dix minutes
Le troisième scénario du texte est le plus inquiétant. Un agent compromis ordonne la création de clones éphémères, chacun hérite des accès du parent, ils agissent pendant quelques minutes et disparaissent avant qu’une revue périodique les croise. Un audit trimestriel regarde un état ; ici, l’incident n’existe qu’entre deux états.
La réponse est une surveillance continue : des humains qui observent des agents, et des agents qui observent des agents, avec une personne nommée responsable, pas seulement une automatisation. Côté journalisation : il faut conserver les prompts, les appels d’outils et les actions, pas les prompts seuls. C’est le point que je défends dans l’article sur les harnais d’agents : ce qui fait foi, c’est ce que l’agent a fait.
Le texte glisse aussi un contexte réglementaire : l’ordre exécutif N-9-26, signé le 18 septembre 2026 par le gouverneur de Californie, qui demande une étude de soixante jours sur un possible « kill switch » obligatoire pour les modèles de pointe. Un ordre d’étude, pas une règle : le rapport est attendu le 16 novembre.
Analyse STRIDE
Mes analyses sortent en avant-première sur ma newsletter Substack, avant d'être publiées ici. Pour les recevoir dès leur sortie, abonnez-vous ; vous pouvez aussi relire cette analyse sur Substack et la commenter.
Impact potentiel
Mes analyses sortent en avant-première sur ma newsletter Substack, avant d'être publiées ici. Pour les recevoir dès leur sortie, abonnez-vous ; vous pouvez aussi relire cette analyse sur Substack et la commenter.
Par où commencer
Mes analyses sortent en avant-première sur ma newsletter Substack, avant d'être publiées ici. Pour les recevoir dès leur sortie, abonnez-vous ; vous pouvez aussi relire cette analyse sur Substack et la commenter.
Note du PandaRedacteur : le Zero Trust a un avantage sur le reste de la sécurité : son slogan est « ne faire confiance à rien ». Le prérequis, c’est de savoir à quoi on ne fait pas confiance. Ça commence par un compteur.
📚 Quelques références pour aller plus loin
- The Hacker News : Zero Trust for AI Agents Starts With Fixing Zero Visibility
- Veeam : EMEA organizations facing a « shadow agent » crisis
- METR : Update on Security at METR
- The Hacker News : Attackers Steal METR API Key and Consume AI Credits Worth About $600,000
- CNN : Newsom signs executive order on AI, including a proposal for a kill switch
- Non-Human Identities : vos agents IA ont déjà plus de credentials que vos humains
- Modèle de maturité d’identité des agents IA
- Claude in Chrome : 6 risques à modéliser
- AI-Pods : l’équipe de développement rétrécit, la surface d’attaque grandit