6 min de lecture
~9 minutes
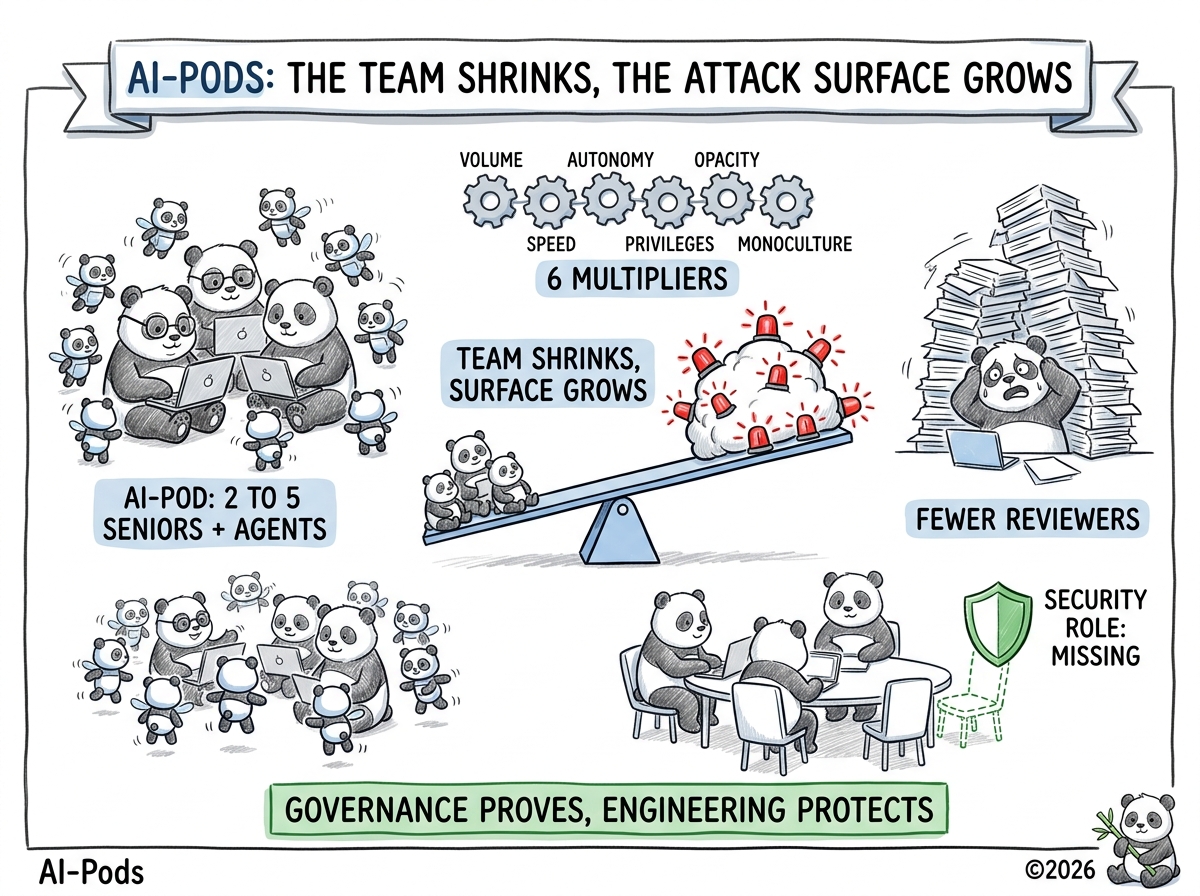
Si cinq agents produisent en même temps du code, des tests, de l’infrastructure et une pull request, combien de personnes vérifient réellement ce qu’ils ont fait ? Les AI-Pods promettent des équipes de deux à cinq seniors épaulés d’agents ; dans les définitions que j’ai lues, aucune ne nomme de rôle sécurité.
Pendant vingt ans, on a demandé à la sécurité de ne pas ralentir les développeurs. Les AI-Pods retournent la charge : le goulot devient l’humain qui relit, et ils sont de moins en moins nombreux à ce poste.
Cet article introduit une série de quatre volets sur la sécurité de ces équipes. Je pose le décor ici ; la suite, nettement plus opérationnelle, part sur ma newsletter Substack dans les semaines qui viennent.
Un terme, deux sens
Petite mise au point de vocabulaire avant de commencer, parce que le mot est déjà pris. Les AI PODs de Cisco, construits avec NVIDIA, sont des blocs d’infrastructure pré-validés (calcul, réseau, GPU) pour faire tourner des charges d’IA. Rien à voir avec mon sujet, mais ça pollue toutes les recherches.
Ceux dont je parle sont organisationnels : de petites équipes de seniors, sans pyramide, qui pilotent une bibliothèque d’agents autonomes pour le développement, les tests, la documentation et la QA. La suite logique des squads et des tribes, version agents. Et tout le monde ne range pas la même chose derrière le terme :
| Modèle | Ce que c'est |
|---|---|
| Squad assistée | Une équipe classique dont chaque membre utilise un copilote IA, chacun de son côté |
| AI-Pod native | Une petite équipe qui pilote plusieurs agents persistants et outillés. C'est le sujet de cette série |
| AI-Pod fournisseur | Une unité « humains + agents » vendue comme un service (Globant propose des « AI Pods as a Service ») |
La définition que McKinsey attribue à Rob Levin donne l’ordre de grandeur : trois à cinq experts seniors (architecte, full-stack, data/QA), avec des agents intégrés à chaque étape du cycle de développement. L’hypothèse la plus radicale fait tomber le Two-Pizza Team de huit personnes à deux : un product owner qui définit le bon résultat, un ingénieur full-stack qui orchestre, débogue et intègre le code généré. Le modèle économique suit derrière. On facture à l’objectif ou à l’abonnement plutôt qu’à l’heure, et la valeur migre vers celui qui possède la bibliothèque d’agents et leur orchestration ; ce que j’appelais le harness dans mon article sur l’agent harness.
Et ce n’est plus un exercice de prospective. En mai 2026, Brian Armstrong annonce chez Coinbase l’expérimentation de pods de taille réduite, dont des « one person teams » où ingénieur, designer et product manager fusionnent en un seul rôle qui pilote des flottes d’agents. Le contexte mérite d’être rappelé : l’annonce accompagne un plan de licenciement d’environ 700 personnes, autour de 14 % des effectifs, selon Engadget. Je ne prête d’intention à personne. Je note juste dans quel sens pousse la pression économique.
Note du PandaRedacteur : moins d’équipe, c’est mécaniquement moins de paires d’yeux devant les diffs. Le volume de diffs, lui, ne diminue pas.
Six multiplicateurs qui se cumulent
L’accélération du développement est la partie visible. En dessous, six paramètres bougent en même temps, et ils s’additionnent au lieu de se compenser. J’ai déjà traité chacun d’eux ici, sans toujours leur donner ce nom.
| Multiplicateur | Ce qui change | Déjà vu sur ce blog |
|---|---|---|
| Volume | Plus de pull requests et de changements à relire | Le Patch Tuesday : 206 CVE en juin, 570 à 622 en juillet, selon ce qu'on compte |
| Vitesse | Des cycles de génération plus courts que les cycles de revue | Une intrusion menée par des agents en moins de dix heures |
| Autonomie | Des agents qui enchaînent plusieurs actions sans validation | Le mode YOLO et ce qu'il désactive |
| Privilèges | Accès aux dépôts, terminaux, cloud, serveurs MCP | GitSpawn : une clé Git qui exécute du code avant le dialogue de confiance |
| Opacité | Un raisonnement et une provenance difficiles à reconstituer | Le harness, la couche qui décide de la fiabilité d'un agent |
| Monoculture | La même faiblesse reproduite dans plusieurs composants à la fois | La courbe des CVE générées par IA |
L’arithmétique me gêne. Chaque multiplicateur augmente ce qu’un relecteur doit absorber pendant que le nombre de relecteurs baisse.
Aucune gouvernance calée sur un audit trimestriel ou un pentest annuel ne tient ce rythme-là.
Ce que disent les chiffres, sans les surjouer
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
L’angle mort
Cette partie part d'abord aux abonnés Substack, avant d'être publiée intégralement ici.
J’ai posé ce périmètre dans une série d’articles a venir dans MISC : code, modèle, contexte, données, mémoire, outils, identités et actions. Les AI-Pods ne le modifient pas, ils le compriment dans une équipe de trois personnes. Avec un détail qui coûte cher en pratique : les identités machines pilotées par cette équipe ne se gouvernent pas comme des comptes de service.
Ce que la série va traiter
- Volet 1, le problème : la typologie complète des AI-Pods, les chiffres de Georgia Tech et du Patch Tuesday, le contrepoint METR détaillé, et la preuve que même les modèles d'organisation les plus poussés oublient la sécurité.
- Volet 2, le manifeste et la proposition : un manifeste en 12 points pour des AI-Pods sécurisées, le cycle de développement en 7 étapes avec les contrôles attendus à chaque étape, et une grille de 9 anti-patterns pour s'auto-diagnostiquer.
- Volet 3, les référentiels : ce que disent réellement l'OWASP, l'ANSSI, le NIST, la CSA et l'ENISA, puis ISO 27001, 42001 et 23894, DORA, l'AI Act et le CRA, avec les points de lecture qui évitent les erreurs coûteuses.
- Volet 4, l'organisation : le panorama des positions des vendors d'IA (l'alliance ouverte lancée par NVIDIA en juillet compte 37 membres, sans Anthropic, OpenAI, Google DeepMind ni Meta), la fiche de poste du rôle sécurité du développement, les ratios de dotation, les KPIs et une feuille de route sur 90 jours.
Trois des douze points du manifeste, pour le ton : tout code généré est non fiable jusqu’à vérification ; un agent ne constitue pas son propre contrôle indépendant ; *la gouvernance prouve, l’ingénierie protège. Les neuf autres arrivent, détaillés, dans les articles a venir
Chaque volet garde une partie en accès libre ; le reste est réservé aux abonnés Substack. Pour ne pas rater le premier volet, abonnez-vous.
📚 Quelques références pour aller plus loin
- Georgia Tech : Bad Vibes, AI-generated code is vulnerable
- Broken by Default : formal verification of AI-generated code (arXiv 2604.05292)
- METR : We are changing our developer productivity experiment design
- Engadget : Coinbase lays off nearly 700 workers in AI-native restructuring
- Kaspersky : Patch Tuesday de juillet 2026, 570 bugs
- Cloud Security Alliance : Vibe coding security debt
- Le défi du DevSecOps avec le Vibe Coding
- Contrôles de sécurité pour une méthodologie de développement sécurisée en Vibe Coding
- Modèle de maturité d’identité des agents IA