1 min de lecture
La révision du 28 juillet 2026 de la spec MCP change trois choses sur l’authentification : comment un client s’enregistre, comment il valide l’émetteur d’un token, et comment ce token reste cloisonné. De quoi enfin répondre à la vraie question : comment authentifier proprement un système MCP multi-agents de bout en bout ?
Source : MCP Specification Update, 28/07/2026 — SEP-2468 (validation
iss, RFC 9207) et SEP-2352 (liaison credentials/émetteur).
Trois questions, un seul protocole
Je reçois régulièrement la même question depuis que ma série OWASP MCP Top 10 tourne : “OK, MCP01 me dit de ne pas mettre mes secrets dans le contexte, MCP07 me dit d’activer une authentification, mais concrètement, comment j’authentifie un système MCP avec plusieurs agents, plusieurs clients, et un vrai besoin de traçabilité ?”
On va distinguer ici trois questions de confiance distinctes, que la plupart des déploiements MCP mélangent allègrement :
- Qui est le client : l’application (IDE, agent desktop, pipeline CI/CD) qui parle au serveur MCP en votre nom.
- Qui agit réellement : l’agent, ou la chaîne d’agents, qui exécute des outils avec les droits obtenus par le client.
- Qui a fait quoi : la capacité à attester, après coup, qu’une action précise a bien été effectuée par tel agent, avec tel niveau de délégation, à tel instant.
MCP07 répondait déjà partiellement à la question 1 (JWT, mTLS, RBAC). La révision du 28 juillet 2026 de la spec apporte des réponses plus fines sur le flux d’établissement de la confiance en amont (l’enregistrement du client et la validation de l’Authorization Server), sans pour autant clore la question 3, sur laquelle je reviens dans la version complète.
Note du PandaRedacteur : Une authentification MCP qui ne répond qu’à “le token est-il valide ?” est incomplète. La bonne question est “ce token a-t-il été émis par l’AS que je crois, pour ce client précis, et reste-t-il inutilisable ailleurs ?”
Dans la suite, je détaille les trois mécanismes concrets de la spec (CIMD, validation iss, cloisonnement des credentials), ce qu’elle ne couvre toujours pas côté attestation de délégation, une analyse STRIDE complète et une checklist de déploiement.
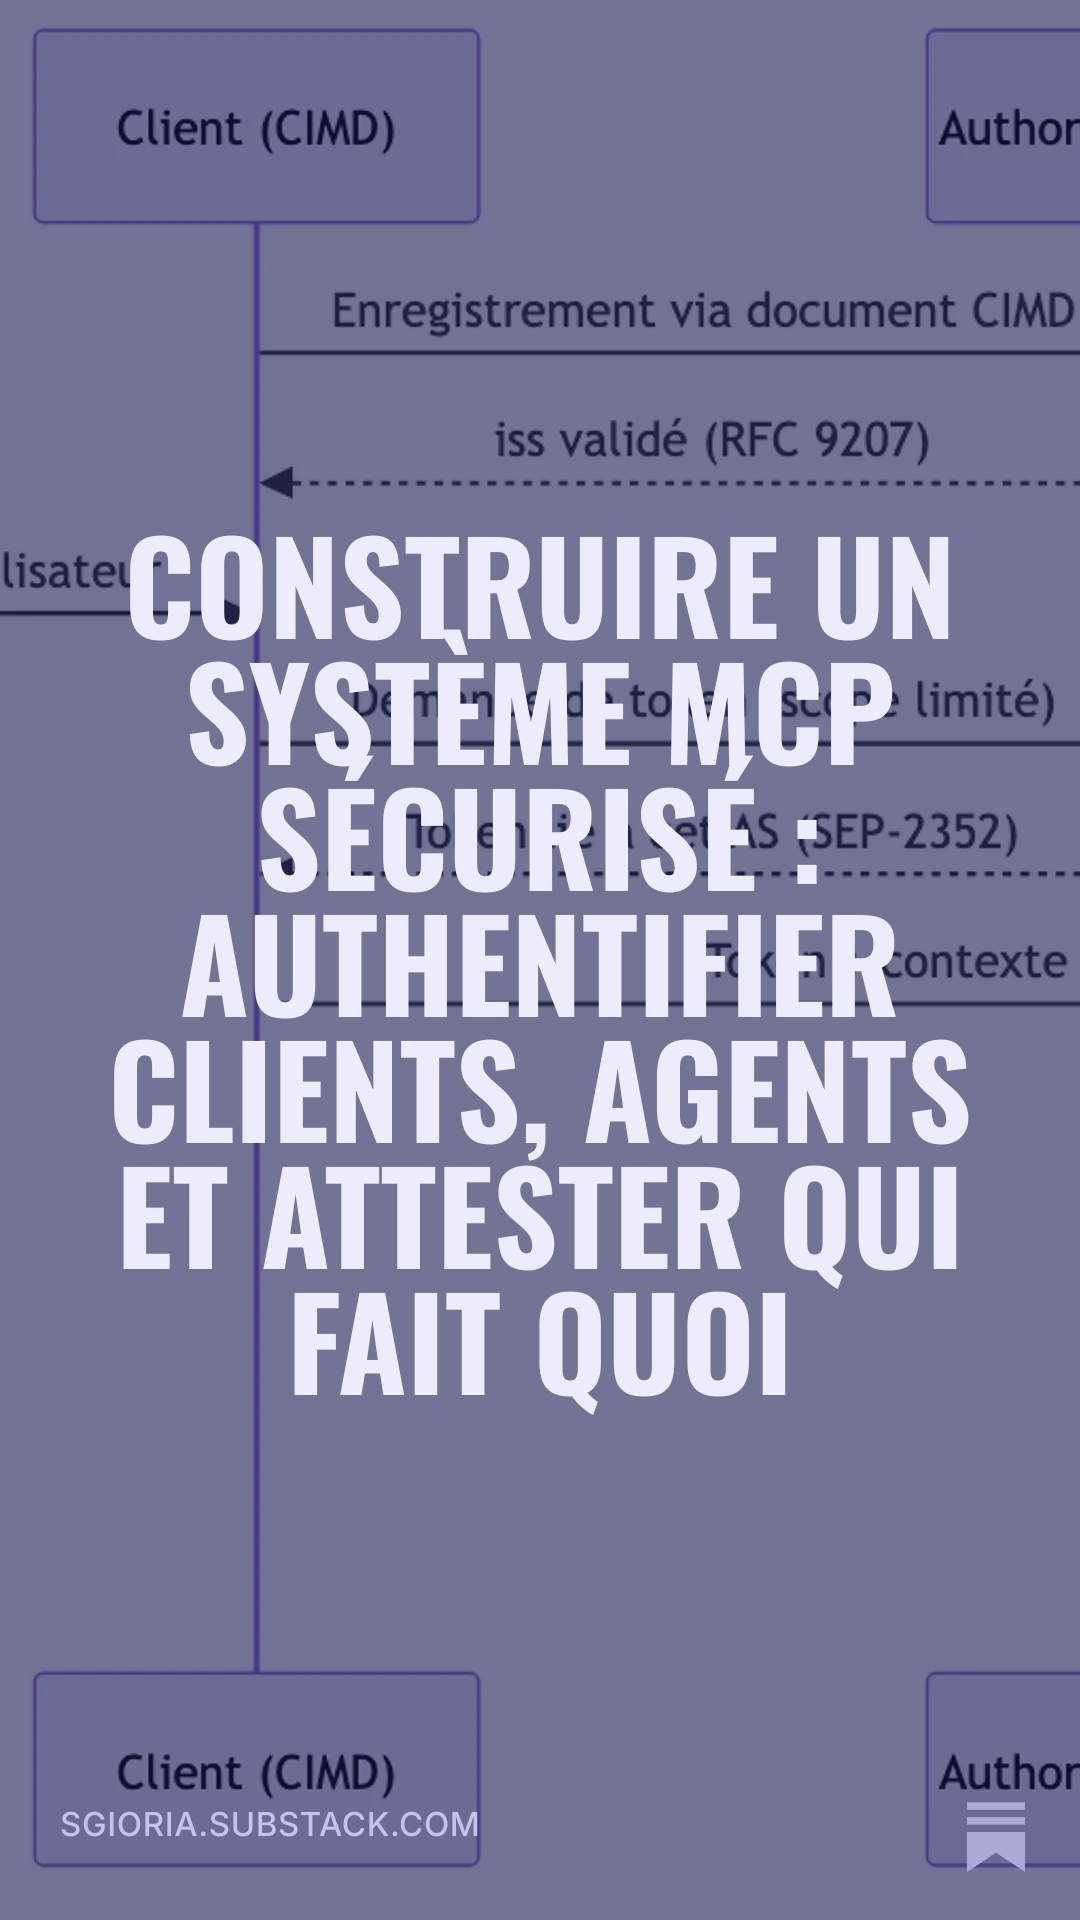
L'architecture détaillée (schéma de flux, validation
iss, cloisonnement des credentials, analyse STRIDE et checklist de déploiement) est disponible dès maintenant pour les abonnés payants de ma newsletter Substack, avant sa publication intégrale ici. Pour la lire, c'est sur sgioria.substack.com.
Articles lies
Cette semaine : des logs pris pour des ordres, une gateway IA au KEV, et deux binaires piégés aux identités valides
Récap hebdomadaire du 26 au 28 octobre 2026 : Poisoning the Watchtower et l'injection par les logs, LiteLLM au catalogue KEV, première notification...
01/11/2026Un agent a fauté ; qui répond ? La première notification à l'AEPD d'une violation menée par un agent IA
Analyse de la première notification reçue par l'AEPD d'une violation de données personnelles menée par un agent IA (billet du 14 septembre 2026) : ...
28/10/2026LiteLLM au KEV : votre gateway IA est un plan de contrôle, traitez-la comme votre IAM
Analyse de la CVE-2026-59822 (LiteLLM, contournement d'authentification sur l'endpoint MCP Streamable HTTP, CVSS 4.0 8.8, CISA KEV le 2 septembre 2...
27/10/2026Poisoning the Watchtower : quand l'agent SOC prend vos logs pour des ordres
Analyse de la log-substrate prompt injection contre les agents SOC : taxonomie de Poisoning the Watchtower (arXiv 2605.24421), résultats de LogInje...
26/10/2026MCP TypeScript SDK : c'est le serveur MCP qui choisissait à qui envoyer vos secrets OAuth
Analyse de la CVE-2026-104850 dans le SDK TypeScript officiel du Model Context Protocol : mécanisme de confusion de serveur d'autorisation, issuer ...
20/10/2026