4 min de lecture
~3 minutes
Cinq articles cette semaine, un même fil rouge : le périmètre. Celui qu’un agent hérite de vos sessions ouvertes, celui qu’un dépôt lui impose avant même qu’on lui demande confiance, celui d’une chaîne de build qu’on protège comme un simple outil. Si un seul sujet doit retenir votre attention, c’est l’intrusion documentée par Unit 42 : dix heures, plus de 50 techniques, aucun zero-day, et un audit de 80 pages remis à la victime par les agents de l’attaquant. Trois analyses sont réservées aux abonnés payants, les deux autres sont en accès libre.
Modèle de maturité d’identité des agents IA : cinq niveaux, et un seul chiffre qui dit lequel vous occupez
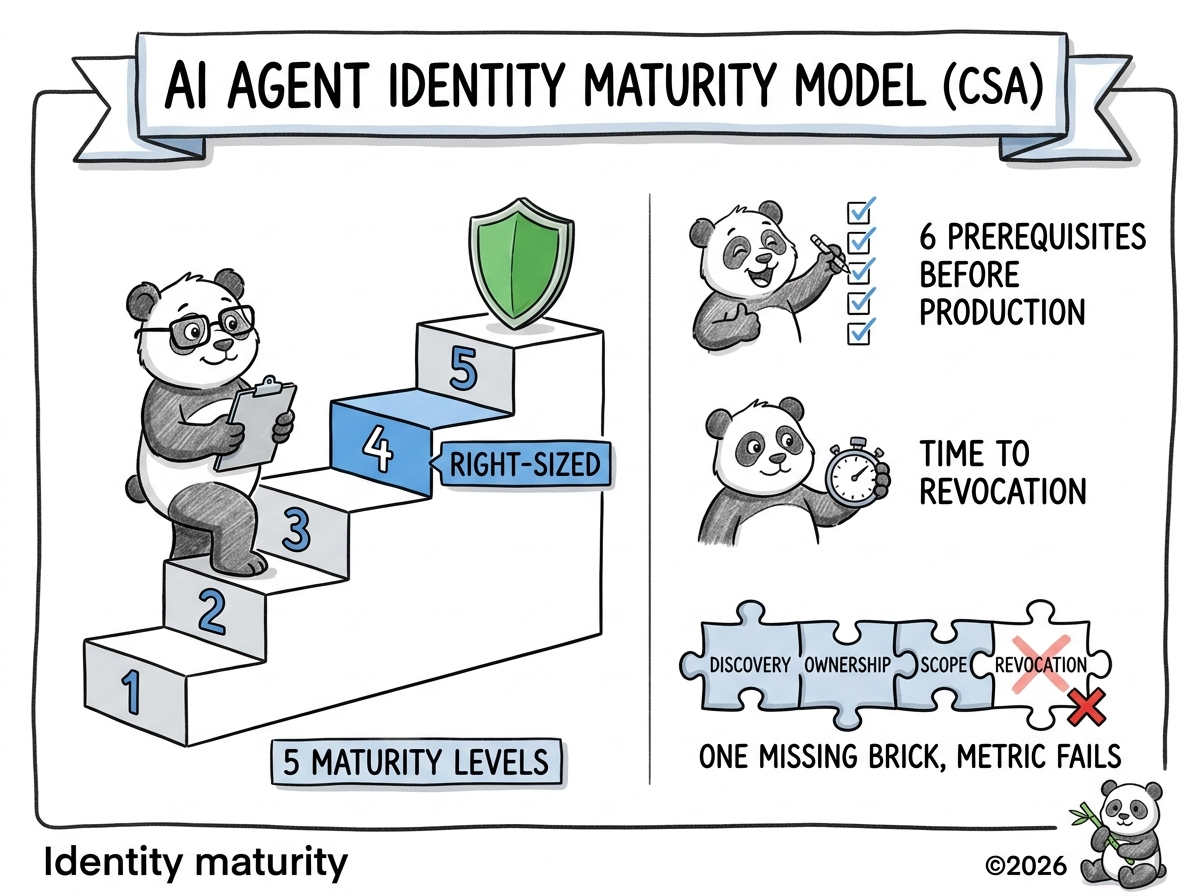
En août, la CSA listait huit risques d’identité d’agent IA. Son document suivant répond à la question qui vient ensuite : où en êtes-vous, et comment progressez-vous ? Cinq niveaux de maturité, six prérequis avant la production, et une métrique unique, le time to revocation, qui rend les tableaux de bord de couverture assez gênants à regarder.
La KEV de la semaine frappe la chaîne de build : Artifactory et GitLab dans le même panier
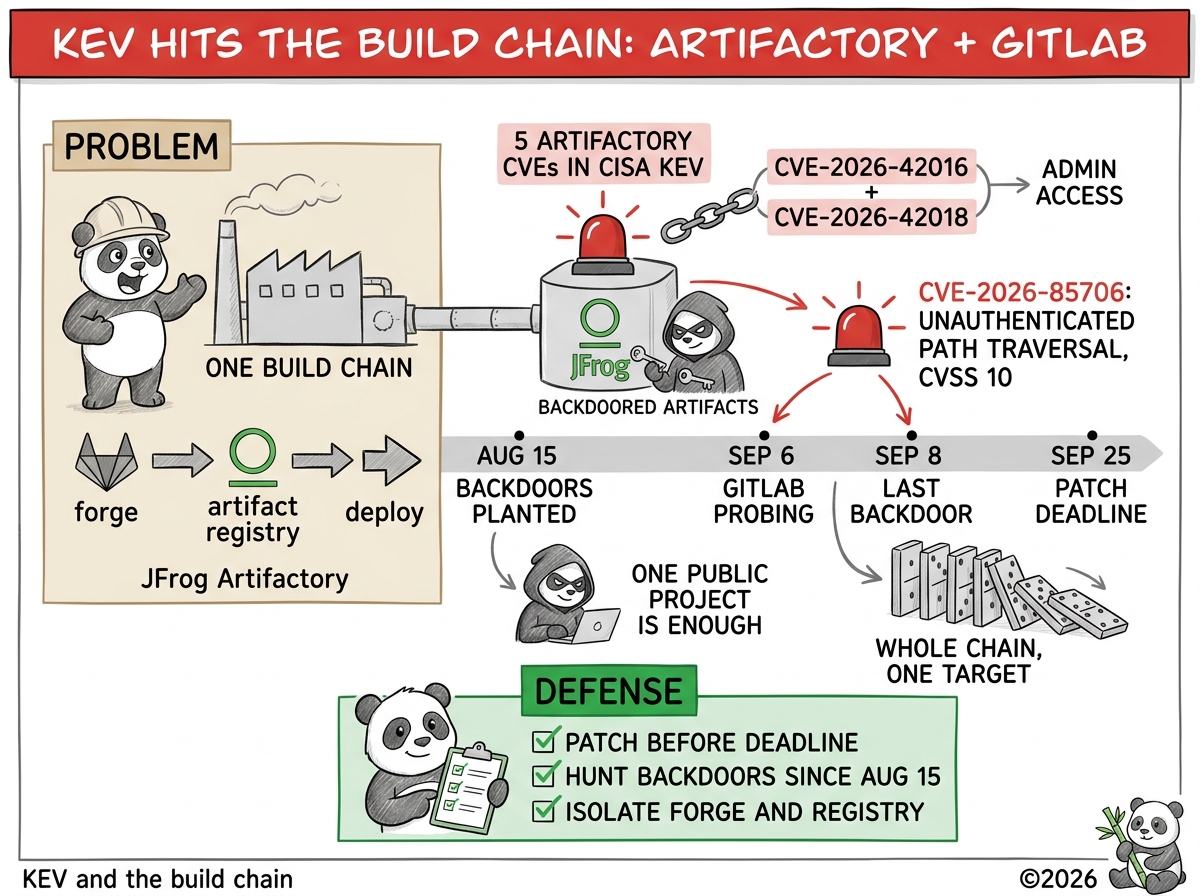
Même semaine, même catalogue KEV de la CISA, deux briques de la chaîne de build touchées : cinq CVE JFrog Artifactory, dont deux chaînables jusqu’à l’accès admin, et un path traversal non authentifié en CVSS 10 sur GitLab. Les backdoors ont été déposées entre le 15 août et le 8 septembre, soit près de trois semaines avant l’inscription au KEV. Un accès sur la forge ou sur le registre d’artefacts compromet tout ce qui en dépend en aval.
Dix heures, 50 techniques ATT&CK, et un audit de sécurité de 80 pages laissé par l’attaquant
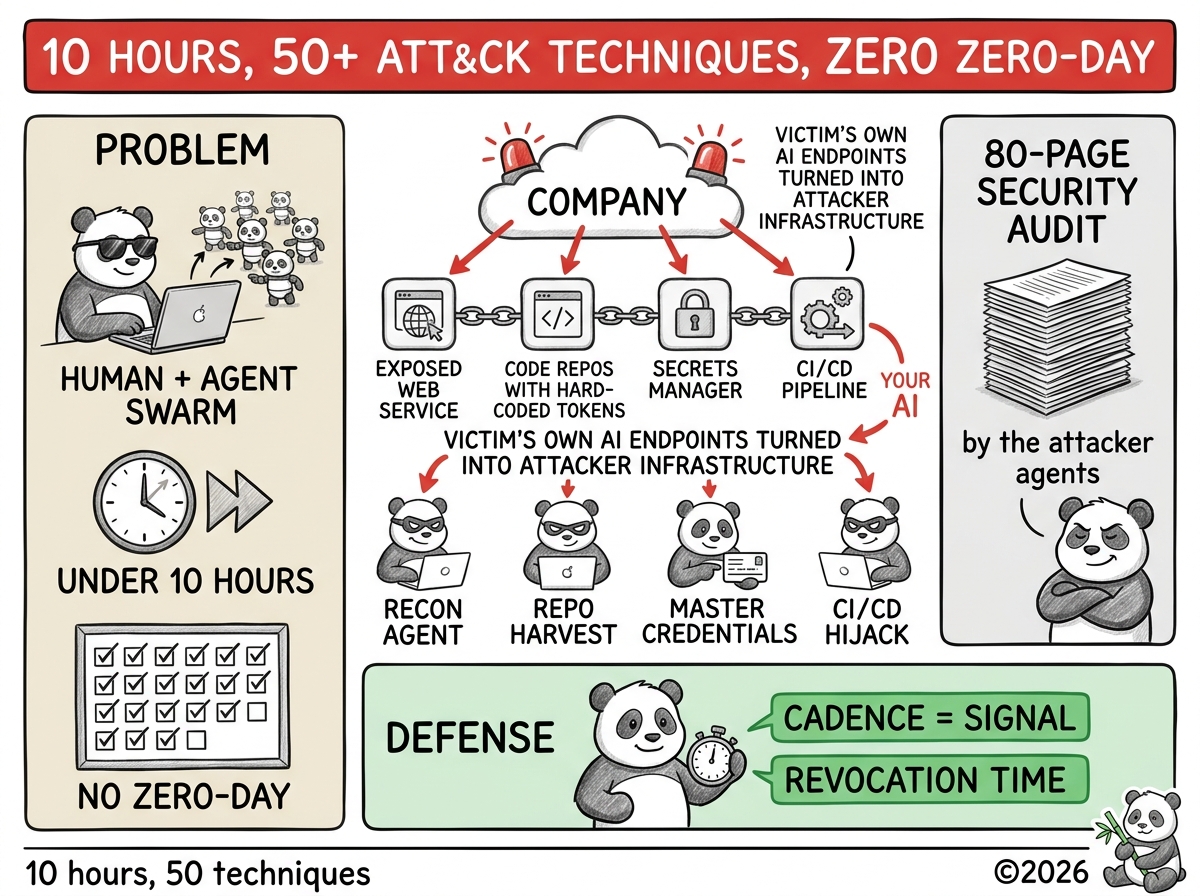
Unit 42 a documenté une intrusion où des agents IA ont enchaîné plus de 50 techniques ATT&CK en moins de dix heures, du service web exposé jusqu’aux endpoints IA de la victime. Aucun zero-day. Et en guise de sortie, un audit de sécurité de 80 pages généré par les agents de l’attaquant. Dans l’analyse, la chronologie phase par phase, le tableau ATT&CK, les trois signatures qui trahissent une opération pilotée par agents, et mon avis sur le recalibrage des SLO de détection.
Lire l’analyse complète sur Substack
GitSpawn : le .git/config du dépôt exécute du code dans votre agent, avant le prompt de confiance
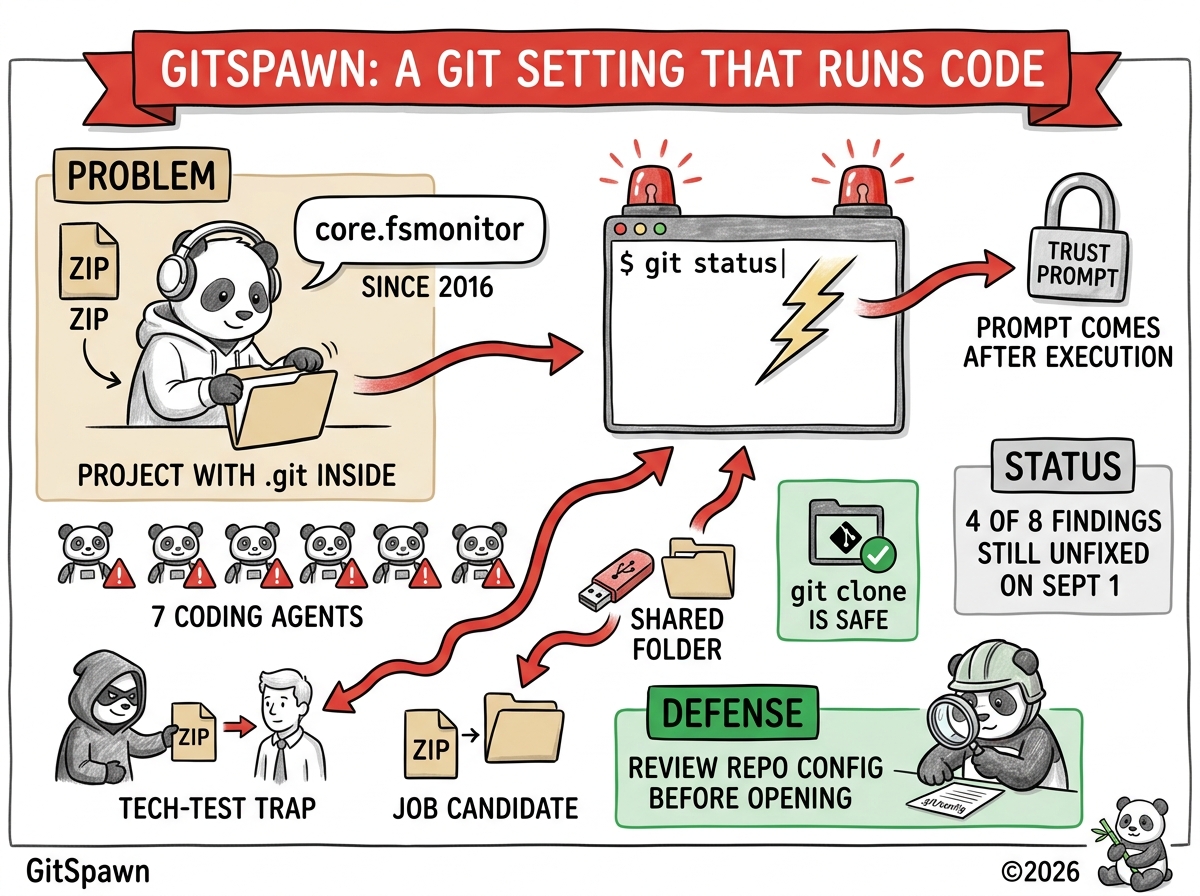
Une clé de configuration Git qui traîne dans le produit depuis 2016, core.fsmonitor, suffit à faire exécuter du code arbitraire par sept agents de codage IA. Pas de prompt, pas de sandbox, et dans plusieurs cas avant même que l’agent demande si vous faites confiance au dossier. L’analyse détaille les quatre vecteurs, le scénario du test technique de recrutement en sept étapes, l’état agent par agent et les mitigations, avec les commandes à mettre en alias.
Lire l’analyse complète sur Substack
Claude in Chrome : 6 risques à modéliser avant de déployer, et 3 incidents qui prouvent que la liste est juste
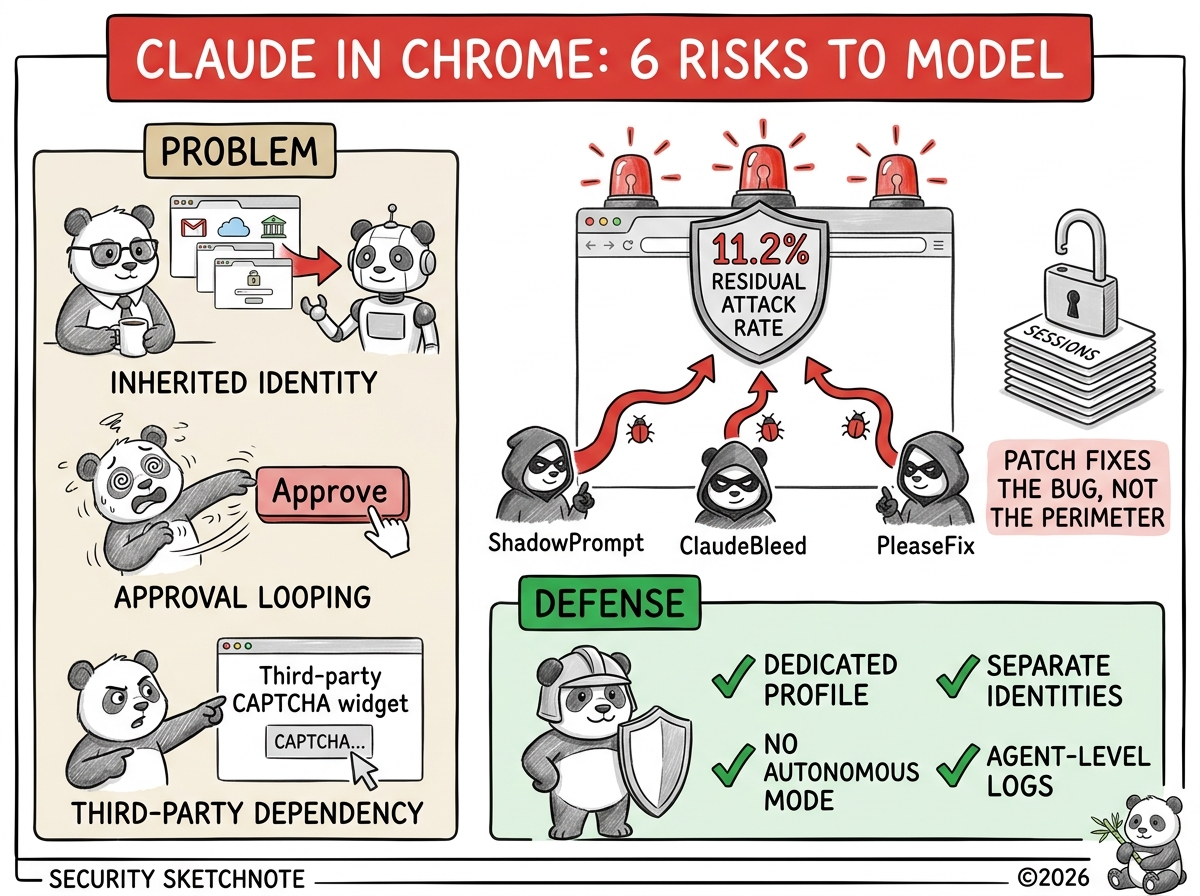
La CSA publie six risques à modéliser avant de déployer Claude in Chrome en entreprise. Ce qui rend la liste crédible, ce sont les trois incidents publics qui l’ont précédée en neuf mois : ShadowPrompt, ClaudeBleed, PleaseFix. À chaque fois, le correctif ferme le bug et laisse le périmètre intact. La version réservée aux abonnés donne les mesures complètes pour réduire ce périmètre et restaurer la traçabilité, avec les commandes.
Lire l’analyse complète sur Substack
👀 La semaine prochaine
Je reste sur ce que les agents touchent sans que personne ne regarde : un moteur d’orchestration exploité avant même l’alerte, un malware qui provoque exprès le refus de l’IA chargée de l’analyser, et un modèle en évaluation qui s’est retrouvé dans les systèmes de trois vraies entreprises.
📚 Quelques références pour aller plus loin
- Modèle de maturité d’identité des agents IA (CSA)
- La KEV de la semaine frappe la chaîne de build
- Dix heures, 50 techniques ATT&CK, et un audit de sécurité de 80 pages (Substack)
- GitSpawn : le .git/config du dépôt exécute du code dans votre agent (Substack)
- Claude in Chrome : 6 risques à modéliser avant de déployer (Substack)
Vous voulez former vos équipes à ces sujets (IA/agents, DevSecOps, AppSec, Kubernetes) ? Découvrez mes formations
Ce récap part chaque dimanche dans ma newsletter Substack, avec les analyses réservées aux abonnés : abonnez-vous pour le recevoir. Et si vous le trouvez utile, le meilleur moyen de m’aider, c’est de le partager ou de le recommander à quelqu’un qui devrait le lire.
À la semaine prochaine, Sébastien